
CryptoJsAES解密Java实现方法
学习知识要善于思考,思考,再思考!今天golang学习网小编就给大家带来《CryptoJs AES密钥Java解密方法详解》,以下内容主要包含等知识点,如果你正在学习或准备学习文章,就都不要错过本文啦~让我们一起来看看吧,能帮助到你就更好了!

本文详细阐述了如何在Java中实现CryptoJs使用字符串密钥进行AES解密的功能。核心在于理解CryptoJs将字符串密钥视为密码,并通过OpenSSL的`EVP_BytesToKey()`函数结合盐值(Salt)推导出实际的AES密钥和IV,并将盐值以"Salted__"前缀形式嵌入到密文中。教程提供了使用BouncyCastle库在Java中正确提取盐值、推导密钥和IV,并最终完成解密的完整示例代码和专业指导。
在现代Web应用中,前后端数据加密是保障信息安全的重要手段。CryptoJs作为一个流行的JavaScript加密库,常用于前端加密。然而,当需要将CryptoJs的解密逻辑移植到Java后端时,开发者常会遇到诸如BadPaddingException等问题。这通常是由于对CryptoJs内部密钥处理机制的误解所导致。本教程将深入解析CryptoJs的密钥派生方式,并提供在Java中实现等效解密的专业指南。
CryptoJs的密钥处理机制解析
当CryptoJs在AES加密中使用字符串作为密钥时,它并不会直接将该字符串用作AES的原始密钥。相反,CryptoJs会将其视为一个“密码”(password),并采用OpenSSL的EVP_BytesToKey()函数来从这个密码和一个8字节的随机盐值(Salt)中派生出实际的AES密钥(Key)和初始化向量(IV)。
这一过程的关键特点包括:
- 密码派生函数: EVP_BytesToKey()使用MD5哈希算法,通过重复哈希密码和盐值来生成足够长度的密钥和IV。
- 盐值(Salt)嵌入: 在加密过程中,CryptoJs会生成一个随机的8字节盐值,并将其与ASCII编码的Salted__前缀(共8字节)一起,预置在实际的密文数据之前。然后,整个数据块(Salted__ + Salt + Ciphertext)会被Base64编码,形成最终的输出。因此,任何以U2FsdGVkX1+开头的Base64编码字符串,都暗示了这种OpenSSL格式的加密。
开发者在Java中尝试直接将CryptoJs的字符串密钥截取或转换为字节数组作为SecretKeySpec和IvParameterSpec时,会因为Java的javax.crypto库期望的是原始密钥和IV,而非密码,从而导致密钥和IV不匹配,最终抛出BadPaddingException。
Java中实现CryptoJs等效解密的策略
要在Java中成功解密CryptoJs生成的密文,我们需要遵循以下步骤:
- 解析密文: 从Base64编码的密文中,识别并提取出Salted__前缀、8字节的盐值以及实际的密文数据。
- 密钥和IV派生: 模拟EVP_BytesToKey()函数,使用原始的字符串“密码”和提取出的盐值,派生出与CryptoJs生成时相同的AES密钥和IV。
- AES解密: 使用派生出的密钥和IV,结合正确的AES模式(通常是CBC)和填充方式(通常是PKCS7Padding),对密文进行解密。
虽然可以手动实现EVP_BytesToKey()函数,但为了代码的可靠性和简洁性,强烈建议使用成熟的第三方库,如BouncyCastle。BouncyCastle提供了对OpenSSL PBE(Password-Based Encryption)参数生成器的支持,能够方便地实现EVP_BytesToKey()的功能。
使用BouncyCastle在Java中实现解密
以下是使用BouncyCastle库在Java中实现CryptoJs AES解密的详细示例代码。
首先,确保你的项目中已添加BouncyCastle依赖。如果你使用Maven,可以在pom.xml中添加:
    org.bouncycastle
    bcprov-jdk15on
    1.70
然后,你可以按照以下Java代码进行解密:
import java.nio.ByteBuffer;
import java.nio.charset.StandardCharsets;
import java.util.Base64;

import org.bouncycastle.crypto.digests.MD5Digest;
import org.bouncycastle.crypto.engines.AESEngine;
import org.bouncycastle.crypto.generators.OpenSSLPBEParametersGenerator;
import org.bouncycastle.crypto.modes.CBCBlockCipher;
import org.bouncycastle.crypto.paddings.PaddedBufferedBlockCipher;
import org.bouncycastle.crypto.params.ParametersWithIV;
import org.bouncycastle.crypto.params.KeyParameter; // 导入KeyParameter

public class CryptoJsAesDecryption {

    public static String decryptCryptoJsAes(String encryptedTokenB64, String passwordStr) throws Exception {
        // 1. 获取盐值和密文
        // CryptoJs的输出是Base64编码的,解码后前8字节是"Salted__",紧接着8字节是Salt,之后是实际密文。
        byte[] saltCiphertext = Base64.getDecoder().decode(encryptedTokenB64);
        ByteBuffer byteBuffer = ByteBuffer.wrap(saltCiphertext);

        byte[] prefix = new byte[8]; // 用于存储"Salted__"前缀
        byte[] salt = new byte[8];   // 用于存储8字节的盐值

        byteBuffer.get(prefix); // 读取"Salted__"前缀
        byteBuffer.get(salt);   // 读取盐值

        byte[] ciphertext = new byte[byteBuffer.remaining()]; // 剩余部分为实际密文
        byteBuffer.get(ciphertext);

        // 2. 通过EVP_BytesToKey()派生密钥和IV (使用BouncyCastle)
        // CryptoJs使用MD5作为哈希算法进行密钥派生。
        byte[] password = passwordStr.getBytes(StandardCharsets.UTF_8);
        OpenSSLPBEParametersGenerator pbeGenerator = new OpenSSLPBEParametersGenerator(new MD5Digest());
        // 初始化生成器,传入密码和盐值
        pbeGenerator.init(password, salt);

        // 生成派生参数:256位密钥 (AES-256) 和 128位IV (AES的块大小)
        // 注意:这里的keySize和ivSize是以bit为单位。
        ParametersWithIV parameters = (ParametersWithIV) pbeGenerator.generateDerivedParameters(256, 128);

        // 如果需要单独获取密钥和IV,可以这样做:
        // byte[] derivedKey = ((KeyParameter) parameters.getParameters()).getKey();
        // byte[] derivedIV = parameters.getIV();

        // 3. 解密 (使用BouncyCastle)
        // CryptoJs默认使用AES/CBC/PKCS7Padding。
        PaddedBufferedBlockCipher cipher = new PaddedBufferedBlockCipher(new CBCBlockCipher(new AESEngine()));
        // 初始化解密模式:false表示解密,parameters包含派生出的密钥和IV
        cipher.init(false, parameters);

        // 创建缓冲区来存储解密后的明文
        byte[] plaintext = new byte[cipher.getOutputSize(ciphertext.length)];
        int length = cipher.processBytes(ciphertext, 0, ciphertext.length, plaintext, 0);
        length += cipher.doFinal(plaintext, length); // 完成解密,处理任何剩余的填充块

        // 将解密后的字节数组转换为UTF-8字符串
        return new String(plaintext, 0, length, StandardCharsets.UTF_8);
    }

    public static void main(String[] args) {
        String token = "U2FsdGVkX1+6YueVRKp6h0dZfk/a8AC9vyFfAjxD4nb7mXsKrM7rI7xZ0OgrF1sShHYNLMJglz4+67n/I7P+fg==";
        String key = "p80a0811-47db-2c39-bcdd-4t3g5h2d5d1a";

        try {
            String decryptedString = decryptCryptoJsAes(token, key);
            System.out.println("解密后的字符串: " + decryptedString);

            // 进一步解析JSON
            // ObjectMapper mapper = new ObjectMapper(); // 如果使用Jackson库
            // Map data = mapper.readValue(decryptedString, Map.class);
            // System.out.println("解析后的数据: " + data);
            // 示例输出:{"name":"Burak","surName":"Bayraktaroglu"}
        } catch (Exception e) {
            System.err.println("解密过程中发生错误: " + e.getMessage());
            e.printStackTrace();
        }
    }
}
代码详解与注意事项
- encryptedTokenB64解析: 首先对Base64编码的输入字符串进行解码,得到原始字节数组。然后,使用ByteBuffer按顺序读取前8字节的Salted__前缀(虽然在解密过程中不直接使用,但它是识别OpenSSL格式的关键),紧接着的8字节盐值,以及剩余的实际密文。
- 密钥派生:
- OpenSSLPBEParametersGenerator(new MD5Digest()):实例化一个基于OpenSSL PBE的参数生成器,指定使用MD5哈希算法,这与CryptoJs的默认行为一致。
- pbeGenerator.init(password, salt):使用原始的字符串密钥(作为密码)和提取出的盐值初始化生成器。
- pbeGenerator.generateDerivedParameters(256, 128):调用此方法生成派生参数。256表示期望的密钥长度为256位(即32字节),128表示期望的IV长度为128位(即16字节)。AES通常使用128位块大小,所以IV也是128位。
- AES解密:
- PaddedBufferedBlockCipher(new CBCBlockCipher(new AESEngine())):创建一个AES引擎,并将其封装在CBC模式的块密码中,最后再封装在支持填充的缓冲块密码中。这模拟了CryptoJs默认的AES/CBC/PKCS7Padding模式。
- cipher.init(false, parameters):初始化密码器为解密模式(false),并传入通过EVP_BytesToKey()派生出的parameters(其中包含了密钥和IV)。
- cipher.processBytes()和cipher.doFinal():执行解密操作。processBytes处理大部分数据,doFinal处理最后一块数据并移除填充。
- 字符编码: 确保在将字节数组转换为字符串时,使用正确的字符编码,通常是StandardCharsets.UTF_8。
- 错误处理: 生产环境中应包含更健壮的异常处理机制。
总结
CryptoJs的字符串密钥解密在Java中并非简单的密钥转换问题,而是涉及到OpenSSL EVP_BytesToKey()密钥派生机制的理解和模拟。通过本教程,你已经掌握了利用BouncyCastle库在Java中正确处理CryptoJs加密输出的关键步骤:解析Salted__前缀和盐值、使用OpenSSLPBEParametersGenerator派生密钥和IV,并最终使用这些派生参数进行AES解密。遵循这些步骤,将能够确保前后端加密解密逻辑的一致性和数据传输的安全性。
好了,本文到此结束,带大家了解了《CryptoJsAES解密Java实现方法》,希望本文对你有所帮助!关注golang学习网公众号,给大家分享更多文章知识!
 小米云服务登录步骤详解
- 上一篇
- 小米云服务登录步骤详解

- 下一篇
- JavaremoveAll移除指定集合元素方法详解
-
- 文章 · java教程 | 1小时前 | Java · 异步编程 · Java HttpClient BodyHandlers.fromLineSubscriber Flow.Subscriber 异步响应 按行消费
- Java HttpClient 怎么把响应体按行异步消费
- 433浏览 收藏
-
- 文章 · java教程 | 3小时前 | 并发 · 超时控制 · 异步编程 · Java教程 · CompletableFuture · java completablefuture TimeoutException orTimeout completeOnTimeout
- Java completeOnTimeout 和 orTimeout 怎么选择
- 152浏览 收藏
-
- 文章 · java教程 | 10小时前 | Java · Switch · Java 21 switch模式匹配 sealed 穷尽性
- Java switch 模式匹配怎么处理密封类型的穷尽性
- 413浏览 收藏
-
- 文章 · java教程 | 14小时前 | Java · 泛型 · 模式匹配 Java 21 Java record pattern 泛型记录模式 组件类型推断
- Java 泛型 record pattern 怎么推断组件类型
- 357浏览 收藏
-
- 文章 · java教程 | 17小时前 | Java · List · 集合 · list Java 21 SequencedCollection reversed
- Java reversed 视图上的修改会不会影响原集合
- 105浏览 收藏
-
- 文章 · java教程 | 21小时前 |
- Java ScopedValue 嵌套绑定时内层值怎么覆盖外层
- 104浏览 收藏
-
- 文章 · java教程 | 1天前 | Java · 并发编程 · 虚拟线程 · Java虚拟线程 ForkJoinPool Virtual Threads 调度器并行度 jdk.virtualThreadScheduler.parallelism
- Java 虚拟线程调度器并行度怎么单独配置
- 459浏览 收藏
-
- 文章 · java教程 | 1天前 | 并发 · Java · 虚拟线程 · java 超时 结构化并发 StructuredTaskScope
- Java StructuredTaskScope 怎么设置整体截止时间
- 118浏览 收藏
-
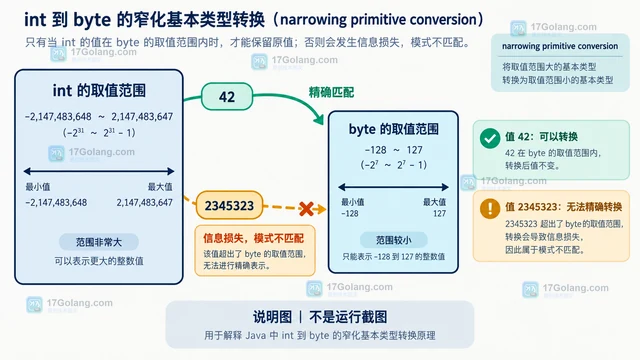
- 文章 · java教程 | 1天前 | Java · java instanceof Primitive Patterns 窄化转换
- Java Primitive Patterns 怎么处理数值窄化失败
- 389浏览 收藏
-
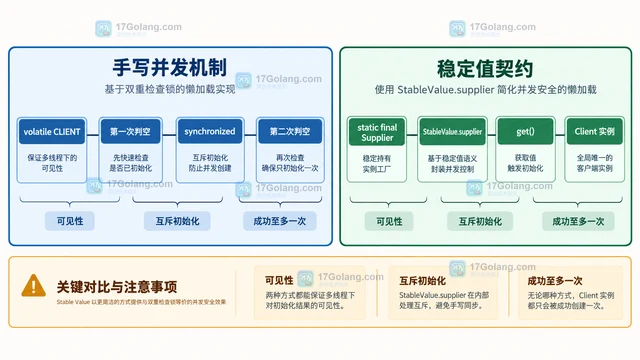
- 文章 · java教程 | 1天前 |
- Java Stable Values 怎么替代双重检查锁
- 155浏览 收藏
-
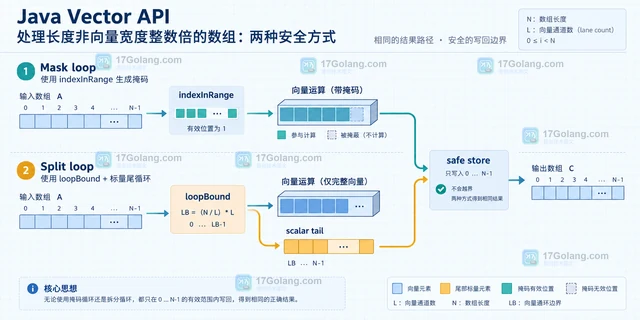
- 文章 · java教程 | 1天前 |
- Java Vector API 怎么用 Mask 处理尾部元素
- 358浏览 收藏
-
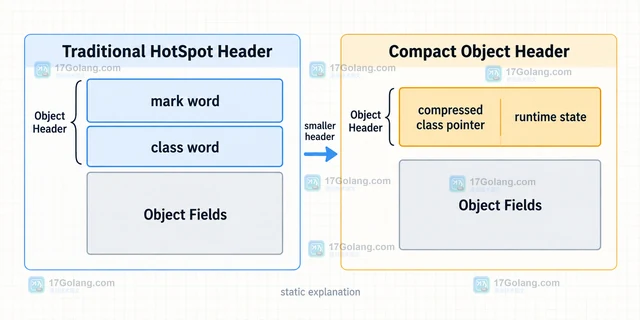
- 文章 · java教程 | 1天前 | Java · JVM · java Hotspot Compact Object Headers JEP 519
- Java Compact Object Headers 会怎样改变对象布局
- 293浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 347次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 410次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 411次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 369次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 195次使用
-
- Java try-with-resources 多个资源关闭顺序是什么
- 2026-09-10 501浏览
-
- 矩阵主副对角线快速定位技巧
- 2026-05-31 501浏览
-
- Java多态优化流程代码与行为分发改进
- 2026-05-26 501浏览
-
- JVM 类元数据双亲委派链表深度解析
- 2026-05-21 501浏览
-
- 反射异常处理:InvocationTargetException解析与应用
- 2026-05-16 501浏览


