
Node.js搭建OAuth2授权服务器教程
想要使用 Node.js 构建 OAuth2 授权服务器?本教程将引导你通过授权码流程,一步步实现 OAuth2 授权。我们将使用 OAuth2orize 处理授权请求和令牌发放,并结合 Passport 进行用户身份认证。教程内容涵盖客户端认证、会话管理,以及登录和授权确认页面的实现,最终完成一个标准的 OAuth2 授权码流程。通过本文,你将掌握如何利用 Node.js 结合 OAuth2orize 和 Passport,构建一个安全可靠的 OAuth2 授权服务器,并了解在生产环境中需要考虑的安全措施,如 HTTPS、CSRF 防护等。
首先实现授权码流程,通过OAuth2orize处理授权请求与令牌发放,结合Passport进行用户认证;接着配置客户端认证与会话管理,最后提供登录及授权确认页面,完成标准OAuth2授权码流程。

实现一个支持 OAuth2 的授权服务器,核心是处理授权码流程、令牌发放、客户端认证和用户身份验证。Node.js 结合 OAuth2orize 和 Passport 是常见选择。下面是一个基础但完整的实现思路和代码示例。
1. 初始化项目并安装依赖
创建项目目录并安装必要模块:
npm init -ynpm install express oauth2orize passport passport-local bcrypt body-parser cookie-session
这些库的作用:
- express:构建 Web 服务
- oauth2orize:实现 OAuth2 授权服务器逻辑
- passport + passport-local:处理用户登录认证
- body-parser:解析请求体
- cookie-session:管理会话(用于登录状态)
- bcrypt:密码加密
2. 配置 OAuth2orize 授权服务器
创建 server.js,初始化 Express 和 OAuth2orize:
const express = require('express');
const oauth2orize = require('oauth2orize');
const bodyParser = require('body-parser');
const session = require('cookie-session');
const passport = require('passport');
const LocalStrategy = require('passport-local').Strategy;
const bcrypt = require('bcrypt');

const app = express();
const server = oauth2orize.createServer();

// 中间件
app.use(bodyParser.urlencoded({ extended: true }));
app.use(bodyParser.json());
app.use(session({ secret: 'your-session-secret', maxAge: 3600000 }));
app.use(passport.initialize());
app.use(passport.session());

// 模拟数据存储(生产环境应使用数据库)
const clients = [
  { id: 'client_id_123', secret: 'client_secret_456', redirectUri: 'http://localhost:3000/callback' }
];

const tokens = [];
const codes = [];
const users = [{ id: 1, username: 'user', password: '$2b$10$...' }]; // 密码哈希

// Passport 用户本地认证
passport.use(new LocalStrategy((username, password, done) => {
  const user = users.find(u => u.username === username);
  if (user && bcrypt.compareSync(password, user.password)) {
    return done(null, user);
  }
  return done(null, false);
}));

passport.serializeUser((user, done) => done(null, user.id));
passport.deserializeUser((id, done) => {
  const user = users.find(u => u.id === id);
  done(null, user);
});
3. 实现 OAuth2 授权端点
配置授权码(authorization code)流程:
// 生成授权码
server.grant(oauth2orize.grant.code((client, redirectUri, user, ares, done) => {
  const code = Math.random().toString(36).substr(2, 8);
  codes.push({
    value: code,
    clientId: client.id,
    redirectUri: redirectUri,
    userId: user.id
  });
  done(null, code);
}));

// 交换令牌
server.exchange(oauth2orize.exchange.code((client, code, redirectUri, done) => {
  const authCode = codes.find(c => c.value === code);
  if (!authCode) return done(null, false);

  if (client.id !== authCode.clientId) return done(null, false);
  if (redirectUri !== authCode.redirectUri) return done(null, false);

  const token = Math.random().toString(36).substr(2, 24);
  tokens.push({
    value: token,
    userId: authCode.userId,
    clientId: client.id
  });

  done(null, token);
}));

// 授权中间件:检查客户端合法性
function authenticateClient(req, res, next) {
  const clientId = req.body.client_id || req.query.client_id;
  const clientSecret = req.body.client_secret;
  const client = clients.find(c => c.id === clientId && c.secret === clientSecret);
  if (!client) return res.status(401).json({ error: 'Invalid client' });
  req.oauth2 = { client };
  next();
}

// GET /authorize - 用户确认授权页面
app.get('/authorize', server.authorize((clientId, redirectUri, done) => {
  const client = clients.find(c => c.id === clientId);
  if (!client) return done(new Error('Unknown client'));
  if (client.redirectUri !== redirectUri) return done(new Error('Invalid redirect URI'));
  return done(null, client, redirectUri);
}), (req, res) => {
  res.render('dialog', { transactionID: req.oauth2.transactionID, user: req.user, client: req.oauth2.client });
});

// POST /authorize/decision - 处理用户同意/拒绝
app.post('/authorize/decision', server.decision());

// POST /token - 获取访问令牌
app.post('/token', authenticateClient, server.token(), server.errorHandler());
4. 用户登录与授权确认页面
添加简单视图(可用模板引擎如 EJS 或直接返回 HTML):
app.get('/login', (req, res) => {
  res.send(`
`);
});
app.post('/login', passport.authenticate('local', { failureRedirect: '/login' }), (req, res) => {
// 登录成功后重定向到授权确认页
res.redirect('/authorize?client_id=' + req.query.client_id + '&response_type=code&redirect_uri=' + encodeURIComponent(req.query.redirect_uri));
});5. 启动服务器
```javascript app.listen(3000, () => { console.log('OAuth2 授权服务器运行在 http://localhost:3000'); }); ```基本上就这些。这个例子实现了标准的授权码流程:
- 客户端跳转到 /authorize 请求授权
- 用户登录并确认授权
- 服务器返回授权码
- 客户端用授权码请求 /token 换取访问令牌
注意:这只是一个教学示例。生产环境需要加入更多安全措施,比如 HTTPS、CSRF 防护、刷新令牌、令牌过期、数据库持久化、PKCE 扩展等。
好了,本文到此结束,带大家了解了《Node.js搭建OAuth2授权服务器教程》,希望本文对你有所帮助!关注golang学习网公众号,给大家分享更多文章知识!
 PHP数组键转值技巧解析
- 上一篇
- PHP数组键转值技巧解析

- 下一篇
- Excel横排变竖排方法大全
-
- 文章 · 前端 | 53分钟前 |
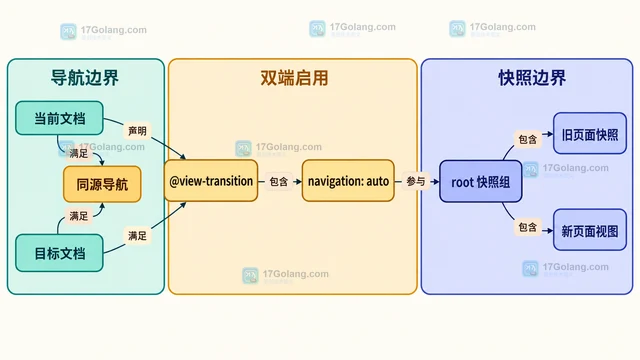
- View Transition API 怎么给跨文档导航添加过渡
- 181浏览 收藏
-
- 文章 · 前端 | 3小时前 | css · CSS 自定义属性 container query
- CSS Style Container Query 怎么按自定义属性切换样式
- 440浏览 收藏
-
- 文章 · 前端 | 6小时前 | typescript · 前端工程 · VUE shallowRef 第三方实例 triggerRef markRaw
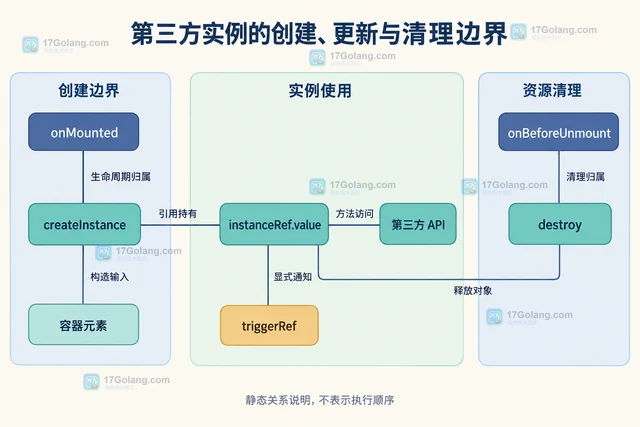
- Vue shallowRef 管理第三方实例的响应式边界
- 246浏览 收藏
-
- 文章 · 前端 | 7小时前 | React useTransition startTransition 并发渲染
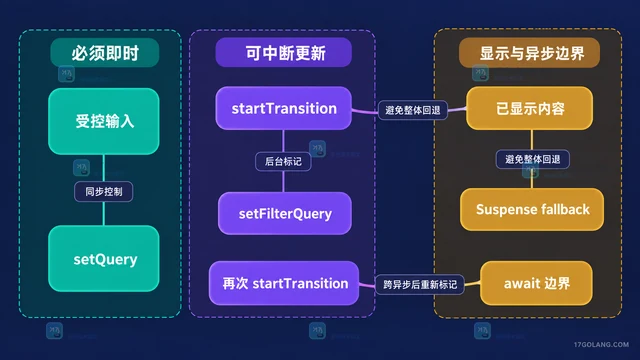
- React useTransition 区分交互更新与后台渲染
- 112浏览 收藏
-
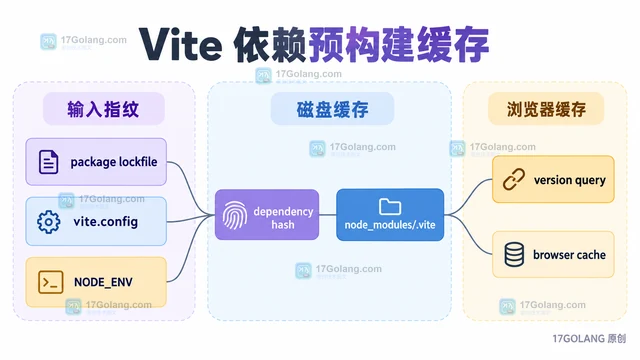
- 文章 · 前端 | 9小时前 | vite 前端缓存 Vite依赖预构建 optimizeDeps node_modules/.vite
- Vite 依赖预构建缓存失效时的排查步骤
- 451浏览 收藏
-
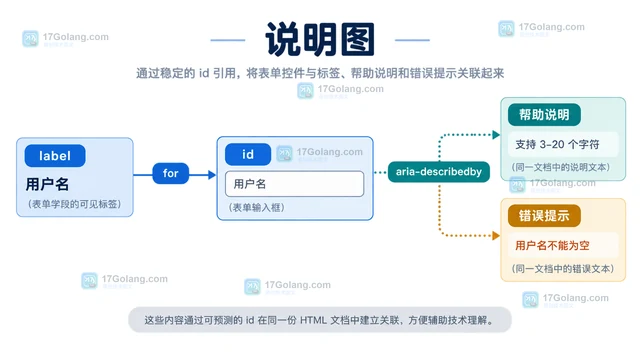
- 文章 · 前端 | 1天前 |
- 表单 aria-describedby 关联错误提示的可访问设计
- 349浏览 收藏
-
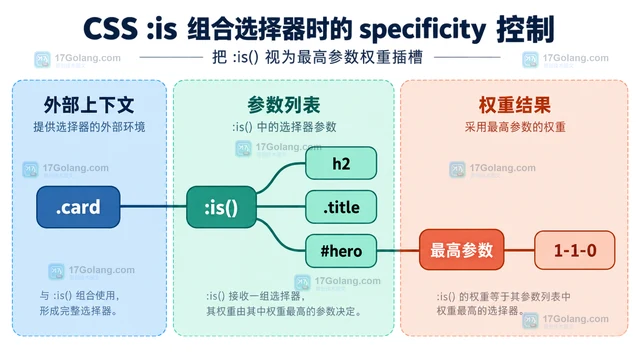
- 文章 · 前端 | 1天前 | 前端 · css · 组合选择器 CSS :is specificity :where 级联层
- CSS :is 组合选择器时的 specificity 控制
- 327浏览 收藏
-
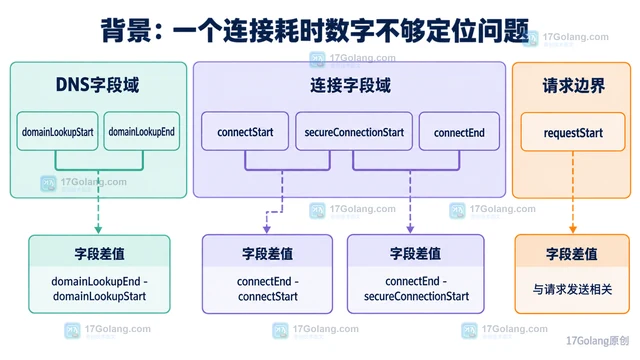
- 文章 · 前端 | 2天前 | javascript · DNS耗时 PerformanceResourceTiming TLS耗时
- PerformanceResourceTiming 拆分 DNS 与 TLS 耗时
- 108浏览 收藏
-
- 文章 · 前端 | 5天前 | 前端 · websocket ·
- WebSocket 重连退避与页面卸载的收尾
- 381浏览 收藏
-
- 文章 · 前端 | 5天前 |
- Fetch keepalive 处理页面卸载前的小请求
- 291浏览 收藏
-
- 文章 · 前端 | 5天前 |
- CSS @scope 限定组件样式作用域的迁移方法
- 294浏览 收藏
-
- 文章 · 前端 | 5天前 |
- View Transition API 在 SPA 状态切换中的降级方案
- 142浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 324次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 381次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 376次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 339次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 165次使用
-
- JavaScript函数定义及示例详解
- 2025-05-11 502浏览
-
- 智能体安全引领产业升级——国内AI安全产品市场深度分析
- 2026-08-21 501浏览
-
- CSS变量简化按钮悬停效果技巧
- 2026-05-31 501浏览
-
- JavaScript符号类型详解与应用
- 2026-05-31 501浏览
-
- HTML剪贴板复制粘贴怎么用
- 2026-05-26 501浏览


