
PHP解密AES-256-CBC加密文件方法
本文详细介绍了如何在PHP中解密使用OpenSSL AES-256-CBC和PBKDF2加密的文件,针对OpenSSL加密文件头部嵌入盐值的特性,提供了完整的解密方案。教程将指导你如何从加密文件中提取盐值,并利用`openssl_pbkdf2`函数,结合密码和盐值派生出加密密钥(Key)和初始化向量(IV),最后使用`openssl_decrypt`函数完成解密。此外,文章还强调了PBKDF2参数(如迭代次数和摘要算法)选择的重要性,以确保解密过程的安全性,并附带了完整的PHP代码示例,助你轻松实现OpenSSL加密文件的解密。本文旨在帮助开发者理解OpenSSL加密原理,掌握PHP解密技巧,提升数据安全防护能力。
OpenSSL加密文件格式解析
在使用OpenSSL命令行工具(如openssl enc)进行加密时,尤其是当使用密码派生函数(如PBKDF2)时,OpenSSL会采用一种特定的、非标准的文件格式来存储加密数据。了解这种格式是PHP端成功解密的关键。
该格式的结构如下:
- 魔术字符串 Salted__: 文件的前8个字节固定为ASCII字符串 Salted__。这是一个标识符,表明文件使用了OpenSSL的盐值加密格式。
- 盐值(Salt): 紧随魔术字符串之后的8个字节是实际用于密钥派生函数的盐值。这个盐值是随机生成的,并与加密数据一起存储,以确保即使使用相同的密码,每次加密的结果也不同,从而增强安全性。
- 密文(Ciphertext): 盐值之后的所有数据才是真正的加密内容。
因此,在PHP中解密时,第一步便是读取整个加密文件内容,然后从其头部精确地提取出这8字节的盐值。
密钥与IV的派生机制
OpenSSL在加密过程中,并不会直接使用用户提供的密码作为密钥。相反,它会结合密码和盐值,通过一个密钥派生函数(Key Derivation Function, KDF)来生成一个足够长的密钥材料,从中截取出实际的加密密钥(Key)和初始化向量(IV)。本例中,OpenSSL使用了PBKDF2(Password-Based Key Derivation Function 2)。
在PHP中,openssl_pbkdf2函数用于执行PBKDF2操作。一个常见的误解是该函数只返回密钥,但实际上,它返回的是一个拼接了密钥和IV的字符串。我们需要根据加密算法(AES-256-CBC)的特性来计算所需的密钥长度和IV长度,然后从openssl_pbkdf2的输出中正确地截取它们:
- 密钥长度: AES-256算法的密钥长度是256位,即32字节。
- IV长度: AES-256-CBC模式的IV长度是128位,即16字节。可以通过openssl_cipher_iv_length('aes-256-cbc')函数动态获取。
因此,openssl_pbkdf2的key_length参数应设置为 32 + 16 = 48 字节。函数返回的48字节字符串中,前32字节是密钥,后16字节是IV。
此外,PBKDF2的安全性高度依赖于迭代次数(iterations)和摘要算法(digest_algo)的选择。根据NIST(美国国家标准与技术研究院)的建议,迭代次数应尽可能大,通常至少10,000次,以增加暴力破解的成本。摘要算法应选择安全的哈希函数,如SHA-3(sha3-256)。
PHP解密实现步骤
基于上述对OpenSSL加密文件格式和密钥派生机制的理解,PHP解密的具体步骤如下:
- 读取加密文件内容: 将整个加密文件读取到内存中。
- 提取盐值: 从文件内容的第9个字节开始,提取连续的8个字节作为盐值。
- 派生密钥和IV: 调用openssl_pbkdf2函数,传入用户密码、提取出的盐值、计算出的总长度(48字节)、正确的迭代次数(例如10000)和摘要算法(例如sha3-256),获取派生出的密钥材料。
- 分离密钥和IV: 从派生出的密钥材料中,前32字节作为加密密钥,后16字节作为初始化向量。
- 准备密文: 从原始文件内容中,跳过前16个字节(Salted__魔术字符串和8字节盐值),剩余部分即为纯粹的密文。
- 执行解密: 调用openssl_decrypt函数,传入准备好的密文、加密算法(aes-256-cbc)、密钥和IV,即可得到原始的明文数据。
完整PHP解密代码示例
以下是实现上述解密过程的PHP代码:
代码详解与注意事项
- file_get_contents('crypt'): 用于读取整个加密文件的二进制内容。确保文件路径正确。
- mb_substr($content, offset, length, '8bit'): 这是一个关键函数。由于加密数据是二进制的,直接使用substr可能会因多字节字符集而导致错误。mb_substr并指定'8bit'编码可以确保按字节精确截取,这对于处理二进制数据至关重要。
- $salt = mb_substr($content, 8, 8, '8bit');:从文件内容的第9个字节(索引8)开始,截取8个字节作为盐值。
- $cipherText = mb_substr($content, 16, encoding: '8bit');:从文件内容的第17个字节(索引16)开始,截取剩余所有内容作为密文。
- openssl_pbkdf2() 参数:
- $password:用于加密的原始密码。
- $salt:从加密文件头部提取的8字节盐值。
- $key_length: 48:这是最容易出错的地方。它不是指最终密钥的长度,而是指openssl_pbkdf2函数要派生出的总字节数。对于AES-256-CBC,需要32字节的密钥和16字节的IV,所以总长为48字节。
- $iterations: 10000:迭代次数。根据NIST SP 800-63B标准,建议至少10,000次。迭代次数越多,破解难度越大,但计算时间也越长。
- $digest_algo: 'sha3-256':摘要算法。选择强度高的哈希算法,如sha3-256。
- 密钥和IV的分离:
- $key = mb_substr($derivatedKey, 0, 32, '8bit');:从openssl_pbkdf2的输出中截取前32字节作为AES密钥。
- $iv = mb_substr($derivatedKey, 32, openssl_cipher_iv_length('aes-256-cbc'), '8bit');:从第33个字节(索引32)开始,截取IV长度的字节作为IV。openssl_cipher_iv_length('aes-256-cbc')动态获取IV长度,确保兼容性。
- openssl_decrypt() 参数:
- $cipherText:去除头部盐值后的纯密文。
- 'aes-256-cbc':加密算法,必须与加密时使用的算法一致。
- $key:派生出的32字节密钥。
- OPENSSL_RAW_DATA:这是一个可选的标志,指示openssl_decrypt函数返回原始二进制数据,而不是base64编码的数据。这通常是处理文件内容时的默认需求。
- $iv:派生出的16字节IV。
- 错误处理: 在实际应用中,务必对file_get_contents、openssl_pbkdf2和openssl_decrypt的返回值进行检查,因为它们在失败时会返回false。通过error_log或异常处理机制记录错误,有助于调试和提高程序的健壮性。
总结
在PHP中解密由OpenSSL命令行工具使用AES-256-CBC和PBKDF2加密的文件,其核心在于理解OpenSSL特有的文件格式,即盐值(Salt)被嵌入在加密数据头部。通过正确地提取盐值,并利用openssl_pbkdf2函数基于密码和盐值派生出正确的密钥(Key)和初始化向量(IV),再结合openssl_decrypt函数,即可成功还原原始明文。遵循NIST关于PBKDF2迭代次数和摘要算法的建议,可以显著增强解密过程的安全性。
今天关于《PHP解密AES-256-CBC加密文件方法》的内容介绍就到此结束,如果有什么疑问或者建议,可以在golang学习网公众号下多多回复交流;文中若有不正之处,也希望回复留言以告知!
 高德地图海拔校准与气压设置教程
- 上一篇
- 高德地图海拔校准与气压设置教程
- 下一篇
- 飒漫画作品分享方法详解
-
- 文章 · php教程 | 6小时前 |
- PHP readonly 类怎样避免配置对象被意外修改
- 200浏览 收藏
-
- 文章 · php教程 | 6小时前 | 并发 · HTTP · PHP · 工程实践 · php 并发请求 curl_multi_exec curl_multi curl_multi_info_read
- PHP curl_multi 怎样并发请求并读取完成队列
- 188浏览 收藏
-
- 文章 · php教程 | 6小时前 | 依赖管理 · PHP · php PHP扩展 Composer PHP版本 composer.lock config.platform check-platform-reqs
- PHP Composer 平台配置怎样锁定运行时版本
- 185浏览 收藏
-
- 文章 · php教程 | 6小时前 |
- PHP Generators 怎样把数据库结果转成惰性序列
- 496浏览 收藏
-
- 文章 · php教程 | 6小时前 |
- PHP str_increment 怎样生成连续的字母数字编号
- 356浏览 收藏
-
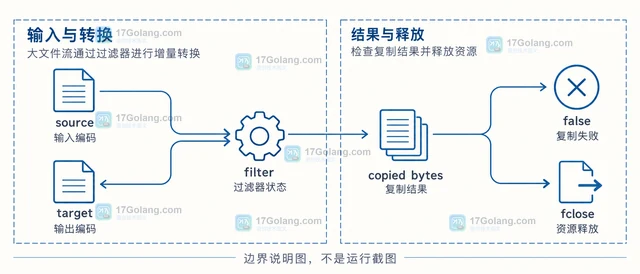
- 文章 · php教程 | 6小时前 | PHP · php iconv stream_filter_append stream_copy_to_stream
- PHP stream_filter_append 怎样增量转换大文件
- 398浏览 收藏
-
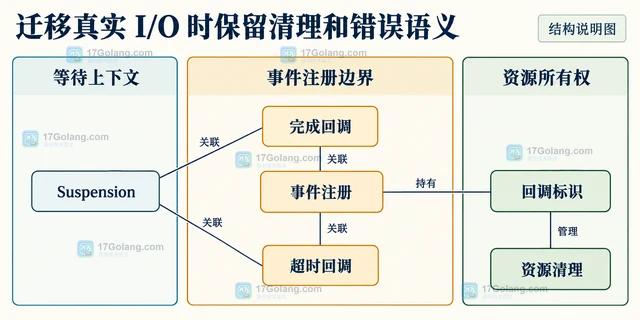
- 文章 · php教程 | 7小时前 |
- PHP Fiber 怎样把协作式任务接入事件循环
- 135浏览 收藏
-
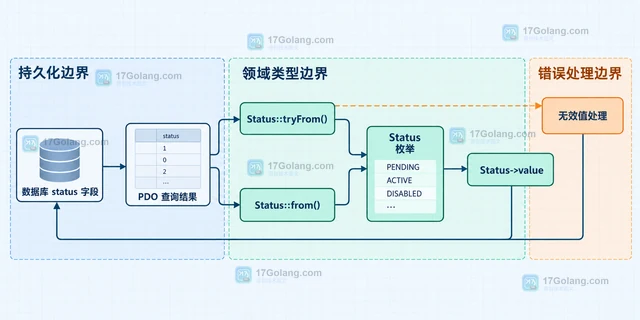
- 文章 · php教程 | 7小时前 |
- PHP 枚举怎样给数据库值提供安全映射
- 424浏览 收藏
-
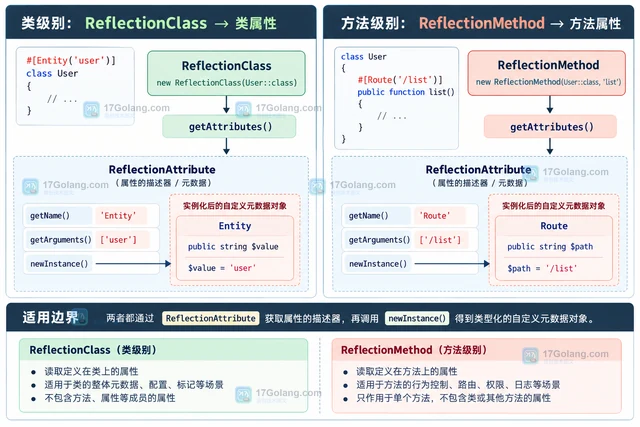
- 文章 · php教程 | 7小时前 | php教程 · 元数据 属性 Attributes PHP 8 ReflectionClass ReflectionMethod ReflectionAttribute
- PHP 8 属性怎样用反射读取自定义元数据
- 395浏览 收藏
-
- 文章 · php教程 | 7小时前 |
- PHP PDO 怎样设置 ATTR_EMULATE_PREPARES 避免类型误判
- 203浏览 收藏
-
- 文章 · php教程 | 1天前 |
- PHP Fiber 中异常抛出与 finally 清理顺序
- 441浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 845次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 845次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 928次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 901次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 731次使用
-
- PHP fgetcsv escape 参数显式设置与 RFC 4180 兼容处理
- 2026-10-26 501浏览
-
- PHP JSON_THROW_ON_ERROR 抛错后怎么保留原始字段位置
- 2026-09-09 501浏览
-
- PHP 8.5 array_last() 怎么处理空数组:从 null 结果到兼容旧版本的 Polyfill
- 2026-08-16 501浏览
-
- 宝塔配置Ruby环境:RVM+Nginx反代教程
- 2026-05-29 501浏览
-
- unset函数作用范围详解
- 2026-05-29 501浏览


