
JavaScriptXSS防护转义函数全解析
本文深入探讨JavaScript安全编码中的XSS防护,聚焦转义函数的安全性。通过剖析一个典型的转义函数,揭示其在处理双引号、单引号、反引号等关键字符,以及规避关键词检测方面的潜在漏洞。针对这些安全缺陷,文章提出了强化转义逻辑的实用建议,并提供了改进后的`escapeHtml`函数示例,该函数覆盖了所有可能导致XSS的HTML特殊字符,包括双引号、单引号和反引号的转义,旨在帮助开发者构建更健壮的前端数据处理机制,有效抵御XSS攻击,保障Web应用安全。
1. 原始转义函数分析
在Web开发中,将用户输入或外部数据插入到HTML页面时,如果不进行适当的转义,就可能导致跨站脚本(XSS)攻击。XSS攻击允许攻击者在用户的浏览器中执行恶意脚本,窃取用户数据、篡改页面内容或进行其他恶意操作。
以下是一个尝试对用户输入进行转义的JavaScript函数示例:
function escape(s) {
    s = s.toString();
    if (s.length > 100) { throw new Error("Too long!"); }
    s = s.replace(/./g, function(x) {
        return { '<': '<', '>': '>', '&': '&'}[x] || x;
    });
    if (s.match("prompt") || s.match("alert")) { throw new Error("XSS caught"); }
    return "" + s + "";
}
该函数旨在接收一个字符串输入s,对其进行处理,并将其包裹在一个
- 类型转换与长度限制: 将输入转换为字符串并限制其长度不超过100个字符。
- 基本HTML实体转义: 将<转义为<,>转义为>,&转义为&。
- 关键词过滤: 检查字符串中是否包含"prompt"或"alert"等关键词,如果包含则抛出错误。
尽管这些措施在一定程度上提升了安全性,但该函数仍存在明显的XSS漏洞。
2. XSS漏洞剖析与强化建议
对上述escape函数进行深入分析,可以发现以下几个关键的安全缺陷:
2.1 不完全的字符转义
该函数仅转义了<、>和&这三个HTML特殊字符。然而,在HTML上下文中,还有其他重要的特殊字符需要转义,特别是当字符串被用作HTML属性值时。
- 双引号 ("): 在HTML属性中,双引号用于界定属性值。如果未转义,攻击者可以通过注入"来闭合当前属性,并注入新的属性(如onerror)或事件处理程序。例如,如果输入是" onclick="alert(1)", 经过原函数转义后会变成 " onclick="alert(1)",其中onclick事件会被执行。
- 单引号 ('): 类似于双引号,在属性值使用单引号界定时,单引号也需要转义。
- 反引号 (`): 在某些浏览器(如IE)的旧版本中,反引号也可能被用于属性值,并导致XSS。在ES6模板字符串中,反引号也具有特殊含义。
- 正斜杠 (/): 虽然不是严格意义上的HTML特殊字符,但在某些上下文中(如结束HTML标签或JavaScript字符串),转义它可以增加安全性,例如防止标签的闭合。
改进建议: 至少应将"、'和`也转义为对应的HTML实体("、'或'、`)。
2.2 长度限制的局限性
虽然限制输入长度是良好的安全实践,可以防止某些类型的缓冲区溢出或拒绝服务攻击,但它并不能有效阻止XSS。一个短小精悍的恶意脚本同样可以造成严重危害。例如,"> 长度很短,但足以构成XSS攻击。
改进建议: 长度限制应作为辅助措施,而非核心XSS防护手段。核心应放在彻底的字符转义上。
2.3 关键词过滤的绕过风险
函数尝试通过检查"prompt"或"alert"等关键词来阻止XSS。然而,这种基于黑名单的关键词过滤非常容易被绕过。攻击者可以通过多种方式混淆恶意代码,使其不包含这些字面量,但依然能执行:
- HTML实体编码: `alert(1)
- JavaScript字符串拼接: String.fromCharCode(97,108,101,114,116)(1) 或 'a'+'l'+'e'+'r'+'t'(1)
- Unicode转义: \u0061lert(1)
- 其他DOM操作: 不使用alert或prompt,而是直接操作DOM来窃取信息或重定向。
改进建议: 关键词过滤是无效的XSS防护手段。正确的做法是彻底转义所有潜在的危险字符,而不是试图猜测攻击者的意图。
3. 强化转义函数的实现示例
基于上述分析,一个更健壮的HTML上下文转义函数应该覆盖所有可能导致XSS的HTML特殊字符。以下是一个改进后的escapeHtml函数示例:
function escapeHtml(s) {
// 强制转换为字符串
s = String(s);
// 可以选择性地添加长度限制,但这不是XSS防护的核心
// if (s.length > 1000) { // 示例:放宽长度限制,或根据业务需求调整
// throw new Error("Input string is too long!");
// }
// 使用正则表达式一次性替换所有需要转义的字符
// 注意:这里包含了双引号、单引号和反引号的转义
return s.replace(/[<>&"'`]/g, function(char) {
switch (char) {
case '<': return '<';
case '>': return '>';
case '&': return '&';
case '"': return '"';
case "'": return '''; // 或者 ',HTML5支持 ' 但兼容性不如 '
case '`': return '`';
// 如果需要,也可以转义斜杠,例如在JSON或JS字符串上下文中
// case '/': return '/';
default: return char;
}
});
}
// 示例用法
const userInput1 = "";
const escapedOutput1 = escapeHtml(userInput1);
console.log(`转义前: ${userInput1}`);
console.log(`转义后: ${escapedOutput1}`);
// 预期输出: <script>alert('XSS!')</script>
const userInput2 = `"> `;
const escapedOutput2 =
今天关于《JavaScriptXSS防护转义函数全解析》的内容介绍就到此结束,如果有什么疑问或者建议,可以在golang学习网公众号下多多回复交流;文中若有不正之处,也希望回复留言以告知!
 Python正则表达式编译与使用技巧
- 上一篇
- Python正则表达式编译与使用技巧
- 下一篇
- Golang开发RESTfulAPI优势与优化技巧
-
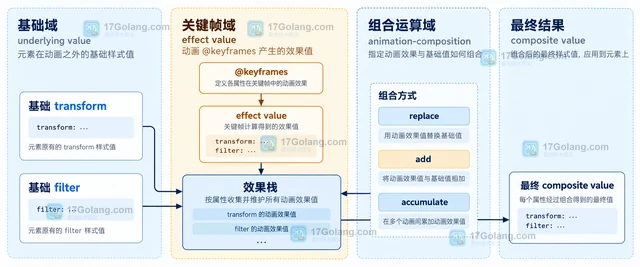
- 文章 · 前端 | 11小时前 | CSS animation transform 前端动画 animation-composition
- CSS animation-composition 怎样叠加多个动画效果
- 221浏览 收藏
-
- 文章 · 前端 | 18小时前 |
- Vite import.meta.glob 怎样批量加载模块
- 157浏览 收藏
-
- 文章 · 前端 | 18小时前 | javascript · localStorage JSON.parse JSON.stringify Web Storage
- Web Storage 为什么 localStorage 不能保存对象
- 283浏览 收藏
-
- 文章 · 前端 | 18小时前 |
- CSS line-clamp 怎样把多行文本限制在固定行数
- 352浏览 收藏
-
- 文章 · 前端 | 19小时前 |
- IntersectionObserver 怎样实现列表图片进入视口再加载
- 139浏览 收藏
-
- 文章 · 前端 | 19小时前 | javascript · ArrayBuffer TypedArray Transferable Web Workers
- Web Workers 怎样用 transferable 减少数组复制
- 218浏览 收藏
-
- 文章 · 前端 | 19小时前 | 前端 · javascript · Fetch 流式读取 ReadableStream TextDecoder Response.Body
- Fetch Response.body 怎样逐块读取文本流
- 492浏览 收藏
-
- 文章 · 前端 | 19小时前 |
- CSS transition-behavior 怎样让 display 切换也参与过渡
- 366浏览 收藏
-
- 文章 · 前端 | 19小时前 | JavaScript 请求超时 Fetch AbortController AbortSignal.timeout
- JavaScript AbortSignal.timeout 怎样取消超时请求
- 273浏览 收藏
-
- 文章 · 前端 | 19小时前 | 前端 · css · CSS 中文排版 text-spacing-trim CJK 标点间距
- CSS text-spacing-trim 怎样处理 CJK 标点两侧空隙
- 406浏览 收藏
-
- 文章 · 前端 | 19小时前 |
- CSS scroll-snap 怎样让横向列表停在卡片边缘
- 471浏览 收藏
-
- 文章 · 前端 | 19小时前 | 前端 · css · CSS 容器查询 响应式组件 container-type
- CSS container-type 怎样让组件按容器尺寸响应
- 148浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 720次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 726次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 802次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 763次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 599次使用
-
- JavaScript函数定义及示例详解
- 2025-05-11 502浏览
-
- 智能体安全引领产业升级——国内AI安全产品市场深度分析
- 2026-08-21 501浏览
-
- CSS变量简化按钮悬停效果技巧
- 2026-05-31 501浏览
-
- JavaScript符号类型详解与应用
- 2026-05-31 501浏览
-
- HTML剪贴板复制粘贴怎么用
- 2026-05-26 501浏览


