
SpringSecurity认证问题解决指南
学习知识要善于思考,思考,再思考!今天golang学习网小编就给大家带来《Spring Security配置详解:解决认证接口‘Full authentication is required’问题》,以下内容主要包含等知识点,如果你正在学习或准备学习文章,就都不要错过本文啦~让我们一起来看看吧,能帮助到你就更好了!
1. 问题背景与错误分析
在构建基于Spring Cloud的微服务应用时,认证服务通常会提供用户注册(/authenticate/signup)、登录(/authenticate/login)和刷新令牌(/authenticate/refreshtoken)等接口。这些接口的特点是它们在用户尚未认证时就需要被访问。然而,Spring Security的默认配置是高度安全的,它会假定所有请求都需要进行身份验证。当这些公共接口没有被明确排除在安全链之外时,Spring Security就会抛出Full authentication is required to access this resource错误。
当请求通过API Gateway转发时,如果认证服务本身拒绝了请求,API Gateway可能会返回Could not send request之类的通用错误,这通常是上游服务(认证服务)返回了非预期的响应(如401 Unauthorized)导致的,而非API Gateway本身的路由或连接问题。因此,解决核心问题在于正确配置认证服务的Spring Security。
2. Spring Security核心配置:允许匿名访问
解决此问题的关键在于告诉Spring Security,特定的认证接口不需要任何形式的身份验证即可访问。这通过在安全配置中为这些路径设置permitAll()规则来实现。
2.1 传统配置方式(基于WebSecurityConfigurerAdapter)
在Spring Security的早期版本中,通常通过继承WebSecurityConfigurerAdapter并重写configure(HttpSecurity http)方法来定义安全规则。以下是针对认证接口的配置示例:
import org.springframework.context.annotation.Configuration;
import org.springframework.security.config.annotation.web.builders.HttpSecurity;
import org.springframework.security.config.annotation.web.configuration.EnableWebSecurity;
import org.springframework.security.config.annotation.web.configuration.WebSecurityConfigurerAdapter;

@Configuration
@EnableWebSecurity
public class SecurityConfig extends WebSecurityConfigurerAdapter {

    @Override
    protected void configure(HttpSecurity http) throws Exception {
        http
            .csrf().disable() // 禁用CSRF,通常用于无状态的REST API
            .authorizeRequests(auth -> {
                // 允许匿名访问认证相关的接口
                auth.antMatchers("/authenticate/signup", "/authenticate/login", "/authenticate/refreshtoken").permitAll();
                // 其他所有请求都需要认证
                auth.anyRequest().authenticated();
            });
            // 如果需要,可以添加会话管理、异常处理等
            // .sessionManagement().sessionCreationPolicy(SessionCreationPolicy.STATELESS);
            // .exceptionHandling().authenticationEntryPoint(jwtAuthenticationEntryPoint);
    }
}
代码解析:
- http.csrf().disable(): 对于无状态的RESTful API,通常会禁用CSRF保护,因为它主要用于基于会话的Web应用。
- authorizeRequests(auth -> { ... }): 这是配置授权规则的入口。
- auth.antMatchers("/authenticate/signup", "/authenticate/login", "/authenticate/refreshtoken").permitAll(): 这是核心所在。它指定了/authenticate/signup、/authenticate/login和/authenticate/refreshtoken这三个路径可以被所有用户(包括未认证用户)访问。
- auth.anyRequest().authenticated(): 这是一个兜底规则,意味着除了前面permitAll()指定的路径外,所有其他请求都必须经过身份验证。
注意事项: 规则的顺序非常重要。更具体的规则(如permitAll())应该放在更宽泛的规则(如anyRequest().authenticated())之前。如果anyRequest().authenticated()放在前面,它会优先匹配所有请求,导致permitAll()规则失效。
2.2 现代配置方式(基于SecurityFilterChain Bean)
自Spring Security 5.7.0-M2版本起,WebSecurityConfigurerAdapter被标记为废弃,推荐使用SecurityFilterChain作为Bean来配置安全。这种方式更加灵活和模块化。
import org.springframework.context.annotation.Bean;
import org.springframework.context.annotation.Configuration;
import org.springframework.security.config.annotation.web.builders.HttpSecurity;
import org.springframework.security.config.annotation.web.configuration.EnableWebSecurity;
import org.springframework.security.web.SecurityFilterChain;

@Configuration
@EnableWebSecurity
public class SecurityConfig {

    @Bean
    public SecurityFilterChain filterChain(HttpSecurity http) throws Exception {
        http
            .csrf(csrf -> csrf.disable()) // 禁用CSRF
            .authorizeHttpRequests(auth -> auth
                // 允许匿名访问认证相关的接口
                .requestMatchers("/authenticate/signup", "/authenticate/login", "/authenticate/refreshtoken").permitAll()
                // 其他所有请求都需要认证
                .anyRequest().authenticated()
            );
            // 如果需要,可以添加其他配置
            // .sessionManagement(session -> session.sessionCreationPolicy(SessionCreationPolicy.STATELESS));
            // .exceptionHandling(exceptions -> exceptions.authenticationEntryPoint(jwtAuthenticationEntryPoint));

        return http.build();
    }
}
代码解析与优势:
- @Bean public SecurityFilterChain filterChain(HttpSecurity http): 通过定义一个返回SecurityFilterChain的Bean来配置安全链。
- csrf(csrf -> csrf.disable()): 新的Lambda表达式风格,更简洁。
- authorizeHttpRequests(auth -> auth ...): 替代了旧的authorizeRequests(),推荐使用。
- requestMatchers("/authenticate/signup", ...).permitAll(): 功能与antMatchers类似,但推荐使用requestMatchers,它支持更多匹配策略。
- http.build(): 构建并返回SecurityFilterChain实例。
这种方式更符合Spring Boot的习惯,并且提供了更好的可读性和可测试性。强烈建议采用此现代配置方式。
3. API Gateway集成与问题排查
当认证服务配置正确后,API Gateway通常能够顺利转发请求并获得正确的响应。如果仍然遇到Could not send request或类似错误,请检查以下几点:
- 网络连通性: 确保API Gateway能够访问到认证服务的地址和端口。
- 路由配置: 检查API Gateway的路由规则是否正确地将请求转发到认证服务的正确路径。例如:
spring: cloud: gateway: routes: - id: auth_service uri: lb://AUTH-SERVICE # 假设认证服务的服务名为AUTH-SERVICE predicates: - Path=/authenticate/** # 匹配所有以/authenticate开头的路径 - 日志分析:
- 认证服务日志: 检查认证服务的控制台或日志文件,确认是否还有Spring Security相关的错误(如401 Unauthorized)。如果错误消失,说明核心问题已解决。
- API Gateway日志: 查看API Gateway的日志,了解它在转发请求时是否遇到连接超时、目标服务不可达或响应解析错误等问题。
- CORS配置: 如果前端应用与API Gateway或认证服务不在同一域,需要正确配置CORS(跨域资源共享)。虽然“Full authentication is required”不是CORS错误,但CORS配置不当可能导致其他请求失败。
4. 总结
在Spring Cloud微服务架构中,正确配置Spring Security以允许匿名访问认证接口(如注册、登录、刷新令牌)至关重要。通过在SecurityFilterChain(或旧版中的WebSecurityConfigurerAdapter)中明确使用permitAll()方法,可以有效解决Full authentication is required to access this resource错误。同时,在API Gateway场景下,确保认证服务本身配置无误是解决上游错误的关键。采用Spring Security的现代配置方式,不仅能解决当前问题,也使得安全配置更具可维护性和前瞻性。
以上就是《SpringSecurity认证问题解决指南》的详细内容,更多关于的资料请关注golang学习网公众号!
 Python正则表达式技巧:re模块匹配全解析
- 上一篇
- Python正则表达式技巧:re模块匹配全解析
- 下一篇
- Golang值接收者能修改结构体吗?示例演示
-
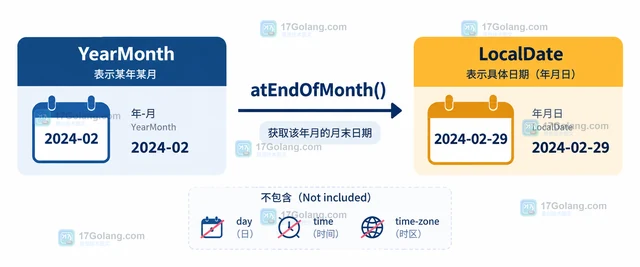
- 文章 · java教程 | 8小时前 | Java · 日期时间 · isLeapYear 闰年 月末日期 Java YearMonth atEndOfMonth lengthOfMonth
- Java YearMonth 怎么得到当月最后一天并处理闰年
- 472浏览 收藏
-
- 文章 · java教程 | 8小时前 | Java · 时间处理 · java INSTANT truncatedTo ChronoUnit 时间戳截断
- Java Instant.truncatedTo 怎么按分钟截断时间戳
- 229浏览 收藏
-
- 文章 · java教程 | 8小时前 | Java · 时间处理 · java localdatetime INSTANT ZoneOffset
- Java LocalDateTime 怎么用显式 ZoneOffset 转成 Instant
- 362浏览 收藏
-
- 文章 · java教程 | 8小时前 |
- Java ZipEntry 怎么读取和保留 extra 元数据
- 160浏览 收藏
-
- 文章 · java教程 | 8小时前 | Java · 压缩 · java nowrap Deflater zlib raw deflate
- Java Deflater 的 nowrap 参数生成什么压缩数据
- 373浏览 收藏
-
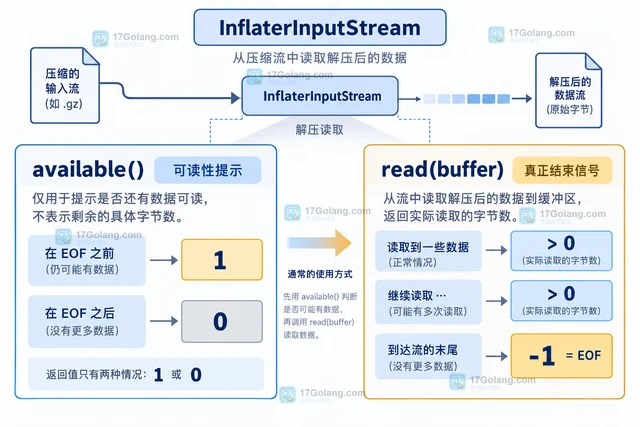
- 文章 · java教程 | 8小时前 |
- Java InflaterInputStream.available 为什么不能判断压缩流结束
- 271浏览 收藏
-
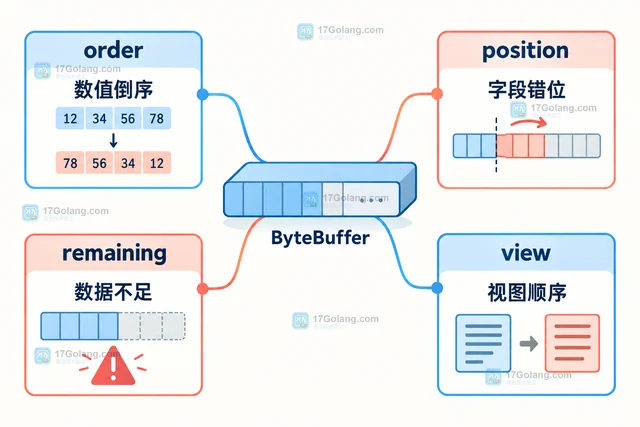
- 文章 · java教程 | 8小时前 |
- Java ByteBuffer 怎么按协议切换大端和小端读取整数
- 421浏览 收藏
-
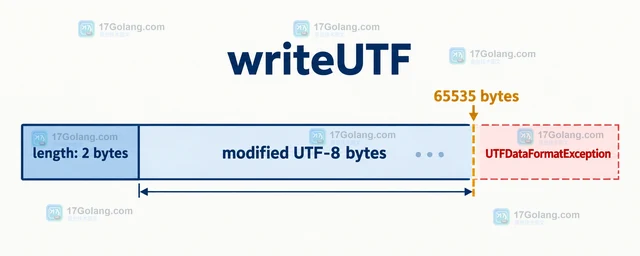
- 文章 · java教程 | 8小时前 | utf-8 · java DataOutputStream writeUTF UTFDataFormatException
- Java DataOutputStream.writeUTF 超过长度限制时怎么办
- 450浏览 收藏
-
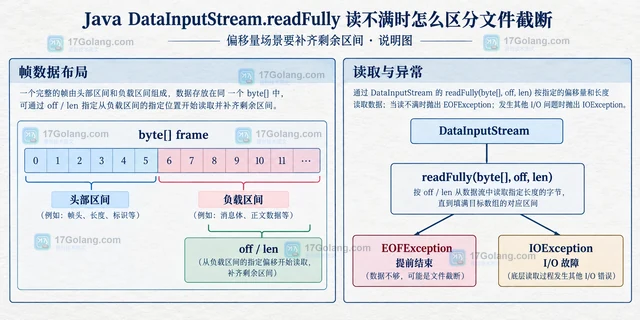
- 文章 · java教程 | 8小时前 | Java ·
- Java DataInputStream.readFully 读不满时怎么区分文件截断
- 313浏览 收藏
-
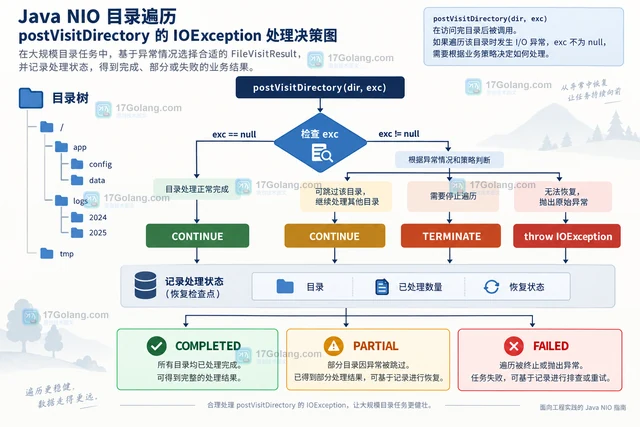
- 文章 · java教程 | 8小时前 | 异常处理 · 工程实践 · java IOException 目录遍历 walkFileTree FileVisitor postVisitDirectory
- Java walkFileTree 的 postVisitDirectory 收到异常时怎么处理
- 450浏览 收藏
-
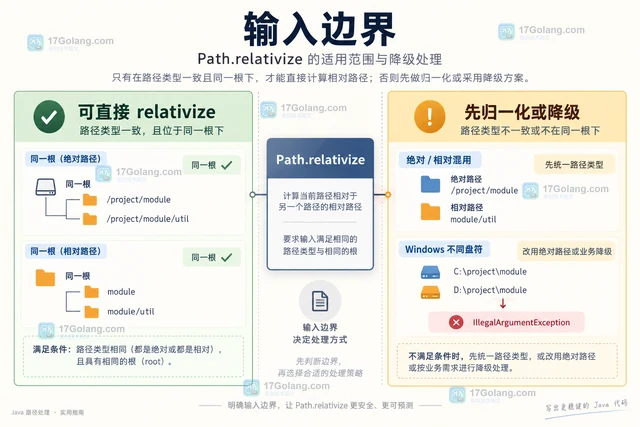
- 文章 · java教程 | 8小时前 | Java · nio · java IllegalArgumentException 路径处理 Paths Path.relativize
- Java Path.relativize 跨根路径时为什么会失败
- 179浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 460次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 522次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 541次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 488次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 307次使用
-
- Java try-with-resources 多个资源关闭顺序是什么
- 2026-09-10 501浏览
-
- 矩阵主副对角线快速定位技巧
- 2026-05-31 501浏览
-
- Java多态优化流程代码与行为分发改进
- 2026-05-26 501浏览
-
- JVM 类元数据双亲委派链表深度解析
- 2026-05-21 501浏览
-
- 反射异常处理:InvocationTargetException解析与应用
- 2026-05-16 501浏览


