
JavaScriptsession存取API令牌方法
从现在开始,努力学习吧!本文《JavaScript前端认证:sessionStorage存取API令牌》主要讲解了等等相关知识点,我会在golang学习网中持续更新相关的系列文章,欢迎大家关注并积极留言建议。下面就先一起来看一下本篇正文内容吧,希望能帮到你!
理解认证令牌与前端存储
在现代Web应用中,用户认证通常采用基于令牌(Token)的机制。用户成功登录后,服务器会返回一个认证令牌。前端应用需要将此令牌妥善保存,以便在后续访问受保护的API资源时,将其作为凭证发送给服务器。
在JavaScript前端,有多种方式可以存储这些令牌,例如sessionStorage、localStorage和cookies。本教程将重点介绍sessionStorage,它提供了一种会话级别的存储方案,数据在浏览器会话结束(即浏览器标签页或窗口关闭)时会被清除,适用于需要临时保存认证状态的场景。
使用sessionStorage保存认证令牌
当用户通过登录API成功认证后,服务器通常会在响应体中包含认证令牌及其他相关用户数据。我们需要从API响应中提取这些信息,并使用sessionStorage.setItem()方法将其保存。
假设登录API的响应结构如下:
{
    "success": true,
    "message": "Login successful",
    "data": [
        {
            "merchant_code": "000004",
            "token": "4d9519909d99b3d451abeff1512b540e3319124f"
        }
    ]
}
以下是使用fetch API进行登录并保存令牌的JavaScript代码示例:
// 假设 payload 是包含用户凭证(如用户名、密码)的对象
const payload = {
    username: "your_username",
    password: "your_password"
};

fetch("http://127.0.0.1:8000/api/login", {
    method: "POST",
    headers: {
        "Content-Type": "application/json"
    },
    body: JSON.stringify(payload)
})
.then((res) => res.json())
.then((response) => {
    if (response.message === "Login successful" && response.data && response.data.length > 0) {
        // 登录成功,保存令牌和商户代码到 sessionStorage
        sessionStorage.setItem("token", response.data[0].token);
        sessionStorage.setItem("merchant_code", response.data[0].merchant_code);
        console.log('登录成功,令牌已保存!');
        // 可以重定向用户到仪表盘或其他页面
        // window.location.href = '/dashboard';
    } else {
        // 登录失败处理
        Swal.fire({
            icon: 'error',
            title: '错误',
            text: response.message || '登录失败,请重试',
            confirmButtonColor: 'red',
        });
    }
    console.log(response);
})
.catch((e) => {
    // 网络请求或服务器错误处理
    Swal.fire({
        icon: 'error',
        title: '错误',
        text: '服务器连接失败,请稍后再试!',
        confirmButtonColor: 'red',
    });
});
在上述代码中,我们通过response.data[0].token和response.data[0].merchant_code访问到API响应中的具体数据,并分别使用sessionStorage.setItem("token", ...)和sessionStorage.setItem("merchant_code", ...)将其存储起来。
在后续API请求中使用令牌
一旦令牌被保存到sessionStorage中,我们就可以在后续需要认证的API请求中检索并使用它。通常,令牌会被放置在HTTP请求头的Authorization字段中,格式为Bearer [token]。
在发起需要认证的API请求之前,首先检查sessionStorage中是否存在令牌,以判断用户是否已登录。
// 示例:获取当前登录用户数据
function fetchUserData() {
    const token = sessionStorage.getItem("token");

    if (token) {
        // 用户已登录,发起带认证令牌的请求
        fetch("http://127.0.0.1:8000/api/user-data", {
            method: "GET",
            headers: {
                "Content-Type": "application/json",
                "Authorization": `Bearer ${token}` // 在请求头中添加认证令牌
            }
        })
        .then(res => res.json())
        .then(data => {
            console.log("用户数据:", data);
            // 处理用户数据
        })
        .catch(error => {
            console.error("获取用户数据失败:", error);
            Swal.fire({
                icon: 'error',
                title: '错误',
                text: '获取用户数据失败,请重试!',
                confirmButtonColor: 'red',
            });
        });
    } else {
        // 用户未登录,可以重定向到登录页或显示提示
        console.log("用户未登录,请先登录。");
        Swal.fire({
            icon: 'info',
            title: '提示',
            text: '您尚未登录,请先登录!',
            confirmButtonColor: 'blue',
        });
        // window.location.href = '/login';
    }
}

// 调用函数以获取用户数据
// fetchUserData();
通过sessionStorage.getItem("token")可以轻松地获取之前保存的令牌。然后,将其动态地添加到Authorization请求头中。
用户登出与令牌清理
当用户选择登出时,应清除sessionStorage中存储的认证信息,以确保会话安全。sessionStorage提供了两种清除数据的方法:
- sessionStorage.clear():清除sessionStorage中所有键值对。
- sessionStorage.removeItem(key):清除指定键(如"token")的数据。
对于用户登出,通常推荐使用sessionStorage.clear()来彻底清除所有会话相关数据,或者针对性地使用removeItem清除token和merchant_code。
function logoutUser() {
    // 清除所有会话存储数据
    sessionStorage.clear();
    // 或者只清除特定的令牌和商户代码
    // sessionStorage.removeItem("token");
    // sessionStorage.removeItem("merchant_code");

    console.log("用户已登出,令牌已清除。");
    // 重定向到登录页或首页
    // window.location.href = '/login';
    Swal.fire({
        icon: 'success',
        title: '登出成功',
        text: '您已安全登出!',
        confirmButtonColor: 'green',
    });
}

// 示例:在点击登出按钮时调用
// document.getElementById('logoutButton').addEventListener('click', logoutUser);
sessionStorage、localStorage与Cookies的选择
- sessionStorage: 数据仅在当前浏览器会话期间有效。当用户关闭浏览器标签页或窗口时,数据会被清除。适用于临时性的、与当前会话强关联的数据,如认证令牌。
- localStorage: 数据永久存储,除非被用户手动清除或通过代码清除。即使浏览器关闭再打开,数据依然存在。适用于需要长期保存的数据,如用户偏好设置、离线数据等。不建议直接存储敏感的认证令牌,因为其持久性增加了安全风险。
- Cookies: 存储在客户端的小文件,每次HTTP请求都会自动携带到服务器。可以设置过期时间,也可以设置HttpOnly、Secure等属性增强安全性。常用于会话管理和跨域请求。对于认证令牌,如果需要服务器端控制,或者考虑HttpOnly属性来防止XSS攻击,Cookies是更好的选择。然而,直接在JavaScript中访问HttpOnly的Cookies是受限的。
本教程选择sessionStorage是因为它提供了会话级别的临时存储,符合大多数前端认证令牌的生命周期需求,并且易于在JavaScript中进行操作。
注意事项
- 安全性: sessionStorage中的数据仍然可以通过客户端脚本访问。虽然它比localStorage更安全(因为数据不会持久化),但仍需警惕跨站脚本攻击(XSS)。确保您的应用对用户输入进行严格的消毒和验证。
- 令牌过期: 服务器颁发的令牌通常有过期时间。前端应用应处理令牌过期的情况,例如在API请求返回401(未授权)错误时,提示用户重新登录。
- 错误处理: 始终在fetch请求中包含.catch()块来捕获网络错误,并在.then()链中处理API返回的业务错误(如登录失败)。
总结
通过本教程,我们学习了如何在JavaScript前端应用中利用sessionStorage有效地管理用户认证令牌。从成功登录后保存令牌,到在后续受保护的API请求中携带令牌,再到用户登出时清除会话数据,这一整套流程构成了前端认证管理的基础。理解sessionStorage的特性及其与其他存储方式的区别,有助于我们根据实际需求选择最合适的存储方案,并构建安全、健壮的Web应用。
终于介绍完啦!小伙伴们,这篇关于《JavaScriptsession存取API令牌方法》的介绍应该让你收获多多了吧!欢迎大家收藏或分享给更多需要学习的朋友吧~golang学习网公众号也会发布文章相关知识,快来关注吧!
 Java线程通信方式全解析
- 上一篇
- Java线程通信方式全解析
- 下一篇
- 豆包AI导出高清视频步骤详解
-
- 文章 · 前端 | 9小时前 | 前端交互 · CSS布局 · 横向滚动 · 移动端体验 · Scroll Snap · scroll-snap-type scroll-snap-align CSS scroll snap 横向卡片滚动 前端卡片边界对齐
- CSS scroll snap让横向卡片滚动停在卡片边界的实现方法
- 403浏览 收藏
-
- 文章 · 前端 | 11小时前 | 前端 · css · 响应式布局 · CSS 响应式布局 container queries container-type @container
- CSS container queries按容器宽度切换组件布局的实现方法
- 387浏览 收藏
-
- 文章 · 前端 | 12小时前 | 前端 · javascript · Fetch API · 异步取消 · AbortController AbortSignal Fetch API abort reason
- Fetch AbortController传递取消原因并区分异常来源的实现方法
- 351浏览 收藏
-
- 文章 · 前端 | 13小时前 | pwa · fetch · Service Worker · 前端缓存 · 离线回退 · 离线缓存 fetch事件 Service Worker caches.match event.respondWith 网络回退
- Service Worker设计缓存失败后的网络回退的实现方法
- 448浏览 收藏
-
- 文章 · 前端 | 14小时前 | 前端 · pwa · Service Worker · 浏览器缓存 · Service Worker Cache API Cache.match ignoreSearch 前端缓存
- Cache API用 match 选项控制查询参数是否参与缓存键的实现方法
- 409浏览 收藏
-
- 文章 · 前端 | 16小时前 |
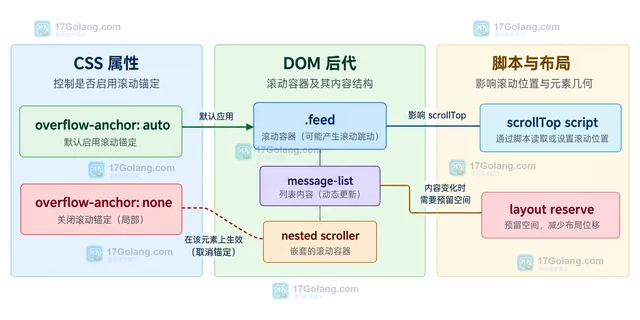
- CSS scroll anchoring 造成滚动跳动时如何关闭
- 313浏览 收藏
-
- 文章 · 前端 | 17小时前 | 前端 · Service Worker · 浏览器缓存 · 浏览器 缓存更新 Service Worker Cache API
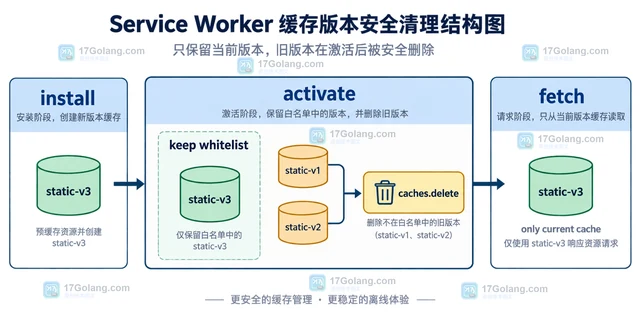
- 浏览器 Cache API 更新资源时如何清理旧版本
- 220浏览 收藏
-
- 文章 · 前端 | 18小时前 |
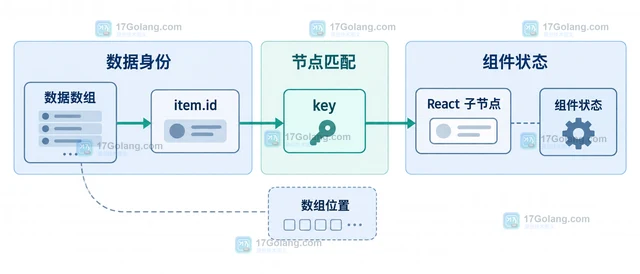
- React key 使用数组索引时哪些更新会错位
- 264浏览 收藏
-
- 文章 · 前端 | 19小时前 |
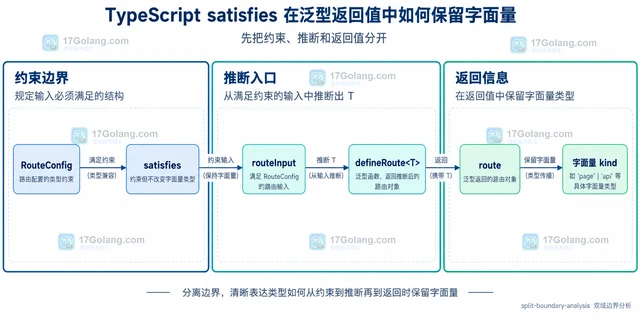
- TypeScript satisfies 在泛型返回值中如何保留字面量
- 368浏览 收藏
-
- 文章 · 前端 | 21小时前 |
- Vite 环境变量前缀不生效时如何区分模式
- 196浏览 收藏
-
- 文章 · 前端 | 22小时前 | javascript · 前端性能 · IntersectionObserver · ResizeObserver · IntersectionObserver ResizeObserver 前端性能 长列表
- ResizeObserver 如何只观察可见组件避免重复计算
- 373浏览 收藏
-
- 文章 · 前端 | 23小时前 | dom · javascript · 前端性能 · IntersectionObserver · JavaScript IntersectionObserver 前端性能
- IntersectionObserver 观察大量元素时如何拆分
- 276浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 47次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 144次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 79次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 48次使用
-

- CMMLU
- 深入了解CMMLU中文评估基准,涵盖67个学科主题,提供数据集下载、Zero-shot/Five-shot评估方法及排行榜,助力优化中文语言模型性能。
- 29次使用
-
- JavaScript函数定义及示例详解
- 2025-05-11 502浏览
-
- 智能体安全引领产业升级——国内AI安全产品市场深度分析
- 2026-08-21 501浏览
-
- CSS变量简化按钮悬停效果技巧
- 2026-05-31 501浏览
-
- JavaScript符号类型详解与应用
- 2026-05-31 501浏览
-
- HTML剪贴板复制粘贴怎么用
- 2026-05-26 501浏览


