
了解 JWT 身份验证:Spring Security 的架构和 Go 实现
一分耕耘,一分收获!既然打开了这篇文章《了解 JWT 身份验证:Spring Security 的架构和 Go 实现》,就坚持看下去吧!文中内容包含等等知识点...希望你能在阅读本文后,能真真实实学到知识或者帮你解决心中的疑惑,也欢迎大佬或者新人朋友们多留言评论,多给建议!谢谢!
设置 JWT 无状态身份验证(可在此处获取)后,我想通过识别关键组件及其交互来了解 Spring Security 抽象下发生的情况。为了让这种探索更有吸引力,我使用标准 HTTP 库在 Go 中重新实现了一个最小版本。通过分解三个核心流程 - 注册、令牌生成和受保护的资源访问 - 并在 Go 中重建它们,我开始将 Spring Security 的身份验证模式映射到更简单的组件。
这篇文章特别关注身份验证流程 - 系统如何验证用户身份 - 而不是授权。我们将使用序列图探索流程,这些序列图通过 Spring Security 架构中的不同组件跟踪请求。
主要部件
系统提供三个端点:
- 用户注册:接受新用户的用户名和密码
- 令牌生成(登录):当用户使用有效凭据成功登录时创建 JWT 令牌
- 受保护的访问:使经过身份验证的用户能够使用其令牌访问受保护的资源。 getAuthenticatedUser 端点作为示例,返回经过身份验证的令牌持有者的个人资料信息
在以下部分中,我将解释每个流程中涉及的核心组件,并为每个流程提供序列图。
注册流程

包含用户名和密码的注册请求通过 Spring Security 过滤器链,由于注册端点被配置为不需要在 SecurityConfiguration 中进行身份验证,因此在该过滤器链中进行的处理最少。然后请求通过 Spring 的 DispatcherServlet,后者根据 URL 模式将其路由到 UserController 中的适当方法。请求到达 UserController 的注册端点,其中用户信息与散列密码一起存储。
代币生成流程

包含用户名和密码的登录请求通过 Spring Security 过滤器链,其中发生最少的处理,因为此端点也配置为不需要在 SecurityConfiguration 中进行身份验证。请求通过 Spring 的 DispatcherServlet 移动到 UserController 的登录端点,该端点委托给 AuthenticationManager。使用 ApplicationConfiguration 中定义的配置 bean,AuthenticationManager 根据存储的凭据验证提供的凭据。身份验证成功后,UserController 使用 JwtService 生成包含用户信息和创建时间等元数据的 JWT 令牌,该令牌将返回给客户端以供后续经过身份验证的请求。
受保护的资源访问流程
成功的身份验证流程 (200)

身份验证流程失败 (401)

当授权标头中包含 JWT 令牌的请求到达时,它会通过 JwtAuthenticationFilter - 自定义定义的 OncePerRequestFilter - 它使用 JwtService 处理令牌。如果有效,过滤器将通过 ApplicationConfiguration 中配置的 UserDetailsService 检索用户,并在 SecurityContextHolder 中设置身份验证。如果令牌丢失或无效,过滤器将允许请求继续,而无需设置身份验证。
在链的后面,AuthorizationFilter 检查请求是否通过 SecurityContextHolder 进行了正确的身份验证。当它检测到缺少身份验证时,它会抛出 AccessDeniedException。此异常由 ExceptionTranslationFilter 捕获,它检查用户是否是匿名的,并委托给 SecurityConfiguration 中配置的 JwtAuthenticationEntryPoint 返回 401 Unauthorized 响应。
如果所有过滤器都通过,请求将到达 Spring 的 DispatcherServlet,后者将其路由到 UserController 中的 getAuthenticatedUser 端点。此端点从过滤器链过程中填充的 SecurityContextHolder 检索经过身份验证的用户信息。
注意:Spring Security 采用丰富的过滤器和专用组件生态系统来处理各种安全问题。为了理解核心身份验证流程,我只关注 JWT 令牌验证和用户身份验证中的关键参与者。
Go 实现:映射组件
Go 实现通过映射到关键 Spring Security 组件的简化架构提供类似的功能:
过滤链
- 提供 Spring Security 过滤器链的最小版本
- 按顺序处理每个请求的过滤器
- 使用每个请求链实例(VirtualFilterChain)来实现线程安全
调度员
- 映射到 Spring 的 DispatcherServlet
- 安全过滤器处理后将请求路由到适当的处理程序
身份验证上下文
- 使用Go的上下文包来存储每个请求的身份验证状态
- 映射到 Spring 的 SecurityContextHolder
JwtFilter
- 直接相当于Spring的JwtAuthenticationFilter
- 提取并验证 JWT 令牌
- 成功验证后填充身份验证上下文
身份验证过滤器
- Spring的AuthorizationFilter的简化版
- 专注于身份验证
- 检查身份验证上下文,如果缺失则返回 401
JwtService
- 类似于Spring的JwtService
- 处理令牌生成和验证
- 使用相同的核心 JWT 操作,但配置更简单
测试覆盖率
两种实现都包括验证密钥身份验证场景的集成测试(auth_test.go 和 AuthTest.java):
报名流程
- 使用有效凭据成功用户注册
- 重复的用户名注册尝试
登录流程
- 使用有效凭据成功登录
- 尝试使用不存在的用户名登录
- 尝试使用错误密码登录
受保护的资源访问
- 使用有效令牌成功访问
- 没有 auth header 的访问尝试
- 尝试使用无效令牌格式进行访问
- 使用过期令牌进行访问
- 尝试使用有效的令牌格式进行访问,但用户不存在
Java 实现包括详细注释,通过 Spring Security 的过滤器链解释每个测试场景的流程。使用等效组件在 Go 实现中复制这些相同的流程。
旅程总结
我通过将 Spring Security 的 JWT 身份验证分解为流程和测试用例来研究它。然后我将这些模式映射到 Go 组件。集成测试向我展示了请求如何流经 Spring Security 的过滤器链和组件。构建这些模式的简单版本帮助我理解了 Spring Security 的设计。测试证明两种实现都以相同的方式处理身份验证。通过分析、测试和重建,我对 Spring Security 的身份验证工作原理有了更深入的了解。
到这里,我们也就讲完了《了解 JWT 身份验证:Spring Security 的架构和 Go 实现》的内容了。个人认为,基础知识的学习和巩固,是为了更好的将其运用到项目中,欢迎关注golang学习网公众号,带你了解更多关于的知识点!
 linux framebuffer双缓冲怎样优化
- 上一篇
- linux framebuffer双缓冲怎样优化

- 下一篇
- SpringBoot线上教育应用如何有效保护核心代码,防止商业权益受损?
-
- Golang · Go教程 | 19小时前 |
- io.NewSectionReader 组合校验和分片读取
- 369浏览 收藏
-
- Golang · Go教程 | 20小时前 | go · IO · io.LimitReader io.LimitedReader Go流式读取
- io.LimitedReader 处理读取上限与剩余字节
- 307浏览 收藏
-
- Golang · Go教程 | 20小时前 | 缓存 · HTTP · go · Go net/http 静态文件 Cache-Control ETag If-Modified-Since ServeFile
- net/http ServeFile 处理条件请求与缓存头
- 136浏览 收藏
-
- Golang · Go教程 | 20小时前 |
- time.Ticker 重置周期时的停止与复用顺序
- 208浏览 收藏
-
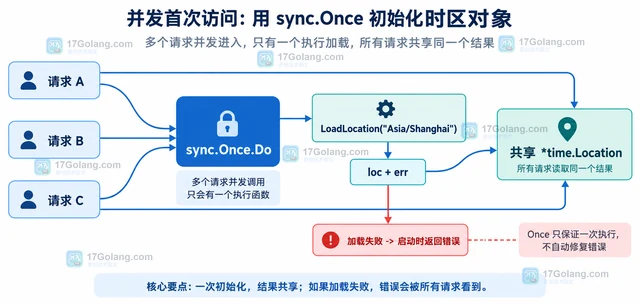
- Golang · Go教程 | 21小时前 |
- time.Location 缓存时区对象的初始化方式
- 195浏览 收藏
-
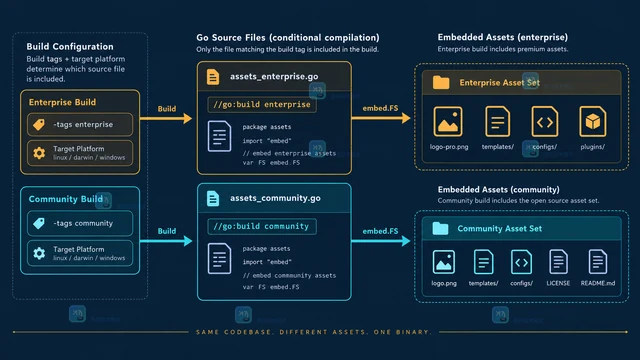
- Golang · Go教程 | 21小时前 |
- embed.FS 构建标签切换资源集的方式
- 400浏览 收藏
-
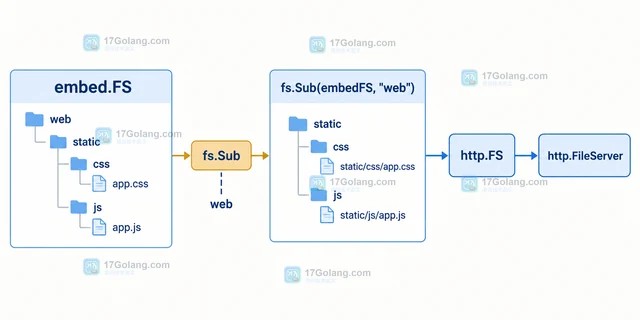
- Golang · Go教程 | 21小时前 |
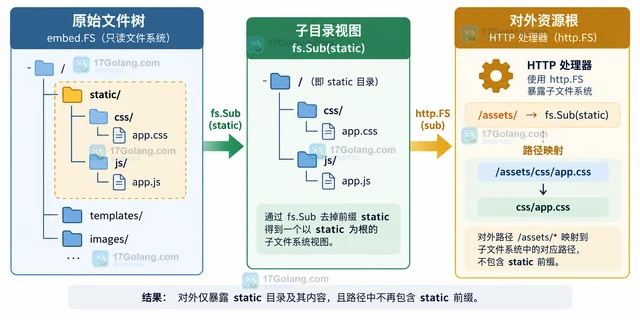
- embed.FS 与 fs.Sub 组合静态资源服务
- 186浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 421次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 500次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 510次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 456次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 286次使用
-
- Java 性能优化上线清单:从定位、改造到灰度发布
- 2026-06-11 860浏览
-
- Spring Boot 压测验证:Gatling、JMeter 与性能回归门禁
- 2026-06-11 843浏览
-
- Java NMT 非堆内存排查:Direct Buffer、线程栈与 Metaspace 分析
- 2026-06-11 826浏览
-
- Spring Boot 容器内存优化:JVM 堆、非堆与 MaxRAMPercentage
- 2026-06-11 809浏览
-
- Tomcat 连接与线程参数调优:maxThreads、acceptCount 与 KeepAlive
- 2026-06-11 792浏览


