
使用PHP实现基于角色的访问控制(RBAC)
大家好,我们又见面了啊~本文《使用PHP实现基于角色的访问控制(RBAC)》的内容中将会涉及到等等。如果你正在学习文章相关知识,欢迎关注我,以后会给大家带来更多文章相关文章,希望我们能一起进步!下面就开始本文的正式内容~
随着互联网应用的普及,我们希望能够在应用程序内部实现对数据的保护,以保证敏感数据不乱用或不被窃取。其中之一的解决方案是使用基于角色的访问控制(RBAC)。
基于角色的访问控制(RBAC)是建立在用户和角色之间的关系上的一种访问控制模型。该模型的核心思想是将用户的角色与访问控制操作联系起来,而不是将访问控制操作直接与用户联系起来。这种方式提高了访问控制的灵活性,并使管理员能够更方便地管理用户。
在本文中,我们将使用PHP和RBAC来实现一个基本的用户访问控制系统。下面是我们将使用的表格:
- users:用于存储注册用户的信息。
- roles:用于存储以角色为中心的访问权限列表。
- user_roles:用于存储用户所属的角色。
- permissions:用于存储权限列表和访问控制列表。
- role_permissions:用于存储角色所拥有的权限列表。
我们将使用以下步骤来实现我们的RBAC控制系统:
步骤1:创建一个数据库并建立与其相关的表
在MySQL数据库中创建一个新的数据库,并建立以下4个表:
CREATE TABLE users (
    id INT(11) NOT NULL AUTO_INCREMENT PRIMARY KEY,
    username VARCHAR(50) NOT NULL UNIQUE,
    password VARCHAR(255) NOT NULL,
    email VARCHAR(100) NOT NULL UNIQUE,
    created_at TIMESTAMP DEFAULT CURRENT_TIMESTAMP
);

CREATE TABLE roles (
    id INT(11) NOT NULL AUTO_INCREMENT PRIMARY KEY,
    name VARCHAR(100) UNIQUE,
    created_at TIMESTAMP DEFAULT CURRENT_TIMESTAMP
);

CREATE TABLE user_roles (
    id INT(11) NOT NULL AUTO_INCREMENT PRIMARY KEY,
    user_id INT(11) NOT NULL,
    role_id INT(11) NOT NULL,
    created_at TIMESTAMP DEFAULT CURRENT_TIMESTAMP,
    FOREIGN KEY user_id_fk (user_id) REFERENCES users(id),
    FOREIGN KEY role_id_fk (role_id) REFERENCES roles(id)
);

CREATE TABLE permissions (
    id INT(11) NOT NULL AUTO_INCREMENT PRIMARY KEY,
    name VARCHAR(100) UNIQUE,
    created_at TIMESTAMP DEFAULT CURRENT_TIMESTAMP
);

CREATE TABLE role_permissions (
    id INT(11) NOT NULL AUTO_INCREMENT PRIMARY KEY,
    role_id INT(11) NOT NULL,
    permission_id INT(11) NOT NULL,
    created_at TIMESTAMP DEFAULT CURRENT_TIMESTAMP,
    FOREIGN KEY role_id_fk (role_id) REFERENCES roles(id),
    FOREIGN KEY permission_id_fk (permission_id) REFERENCES permissions(id)
);
步骤2:编写PHP代码
我们将实现一个基本的PHP类来处理我们的RBAC控制系统。这个类将允许我们添加用户、添加角色、添加权限、将用户分配给角色和将权限分配给角色。
class Rbac {

  // 数据库连接和表名
  private $conn;
  private $users_table = "users";
  private $roles_table = "roles";
  private $user_roles_table = "user_roles";
  private $permissions_table = "permissions";
  private $role_permissions_table = "role_permissions";

  // 构造函数将数据库连接
  public function __construct($db) {
    $this->conn = $db;
  }

  // 添加用户
  public function addUser($username, $password, $email) {
    // 生成密码哈希
    $password_hash = password_hash($password, PASSWORD_BCRYPT);
    // 插入用户到数据库
    $query = "INSERT INTO " . $this->users_table . "(username, password, email) VALUES (:username, :password, :email)";
    $stmt = $this->conn->prepare($query);
    $stmt->bindParam(":username", $username);
    $stmt->bindParam(":password", $password_hash);
    $stmt->bindParam(":email", $email);
    if($stmt->execute()) {
      return true;
    } else {
      return false;
    }
  }

  // 添加角色
  public function addRole($name) {
    $query = "INSERT INTO " . $this->roles_table . "(name) VALUES (:name)";
    $stmt = $this->conn->prepare($query);
    $stmt->bindParam(":name", $name);
    if($stmt->execute()) {
      return true;
    } else {
      return false;
    }
  }

  // 添加权限
  public function addPermission($name) {
    $query = "INSERT INTO " . $this->permissions_table . "(name) VALUES (:name)";
    $stmt = $this->conn->prepare($query);
    $stmt->bindParam(":name", $name);
    if($stmt->execute()) {
      return true;
    } else {
      return false;
    }
  }

  // 将用户分配给角色
  public function assignUserRole($user_id, $role_id) {
    $query = "INSERT INTO " . $this->user_roles_table . "(user_id, role_id) VALUES (:user_id, :role_id)";
    $stmt = $this->conn->prepare($query);
    $stmt->bindParam(":user_id", $user_id);
    $stmt->bindParam(":role_id", $role_id);
    if($stmt->execute()) {
      return true;
    } else {
      return false;
    }
  }

  // 将权限分配给角色
  public function assignRolePermission($role_id, $permission_id) {
    $query = "INSERT INTO " . $this->role_permissions_table . "(role_id, permission_id) VALUES (:role_id, :permission_id)";
    $stmt = $this->conn->prepare($query);
    $stmt->bindParam(":role_id", $role_id);
    $stmt->bindParam(":permission_id", $permission_id);
    if($stmt->execute()) {
      return true;
    } else {
      return false;
    }
  }

}
我们现在已经有了一个简单的类,它可以添加用户、添加角色、添加权限、将用户分配给角色并将权限分配给角色。
步骤3:测试
我们现在可以创建一个测试脚本来测试我们的RBAC控制系统。以下是示例代码:
// 包括我们的RBAC类
include_once 'Rbac.php';

// 设置数据库连接
$database = new PDO("mysql:host=localhost;dbname=testdb", "username", "password");

// 定义RBAC类
$rbac = new Rbac($database);

// 添加用户
$rbac->addUser("user1", "password1", "user1@example.com");
$rbac->addUser("user2", "password2", "user2@example.com");

// 添加角色
$rbac->addRole("admin");
$rbac->addRole("editor");
$rbac->addRole("user");

// 添加权限
$rbac->addPermission("create");
$rbac->addPermission("read");
$rbac->addPermission("update");
$rbac->addPermission("delete");

// 将用户分配给角色
$rbac->assignUserRole(1, 1); // user1 is assigned the admin role
$rbac->assignUserRole(1, 3); // user1 is also assigned the user role
$rbac->assignUserRole(2, 2); // user2 is assigned the editor role

// 将权限分配给角色
$rbac->assignRolePermission(1, 1); // admin role is assigned the create permission
$rbac->assignRolePermission(1, 2); // admin role is assigned the read permission
$rbac->assignRolePermission(1, 3); // admin role is assigned the update permission
$rbac->assignRolePermission(1, 4); // admin role is assigned the delete permission
$rbac->assignRolePermission(3, 2); // user role is assigned the read permission

// 提示测试完成
echo "Test complete!";
以上测试脚本将执行我们的RBAC控制系统并将添加一个用户、3种不同的角色、4种不同的权限,然后将用户分配给角色,并将权限分配给每个角色。
结论
在这篇文章中,我们已经学习了如何使用PHP和RBAC实现基于角色的访问控制。我们已经建立了一个简单的RBAC控制系统,它可以添加用户、添加角色、添加权限、将用户分配给角色并将权限分配给角色。在实际应用中,RBAC控制系统可以更加常规化和复杂,这需要我们根据实际情况进行扩展和完善。
以上就是本文的全部内容了,是否有顺利帮助你解决问题?若是能给你带来学习上的帮助,请大家多多支持golang学习网!更多关于文章的相关知识,也可关注golang学习网公众号。
 PHP中防止XSS攻击和过滤HTML标签的方法
- 上一篇
- PHP中防止XSS攻击和过滤HTML标签的方法
- 下一篇
- PHP 正则表达式:如何识别 HTML 中的所有 select 标签
-
- 文章 · php教程 | 8小时前 | PHP ·
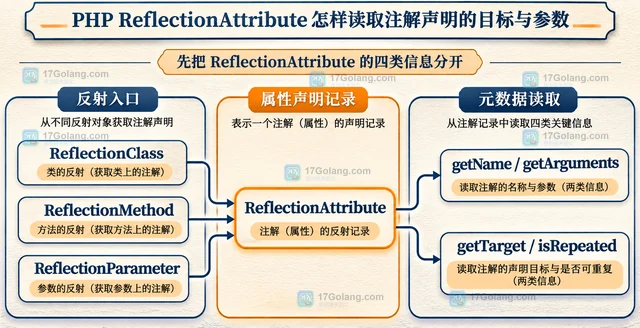
- PHP ReflectionAttribute 怎样读取注解声明的目标与参数
- 105浏览 收藏
-
- 文章 · php教程 | 9小时前 | php 反射 默认值 常量 ReflectionParameter
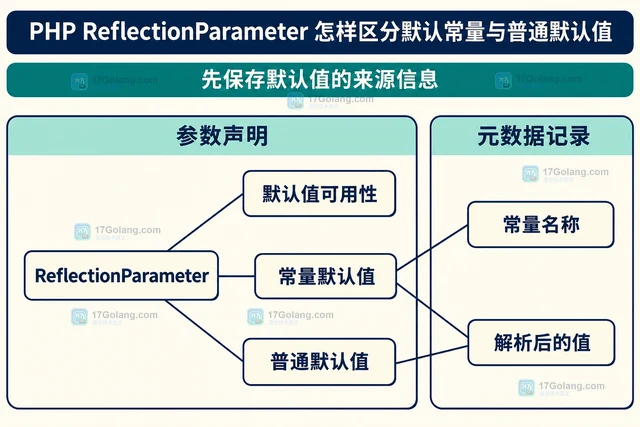
- PHP ReflectionParameter 怎样区分默认常量与普通默认值
- 398浏览 收藏
-
- 文章 · php教程 | 9小时前 |
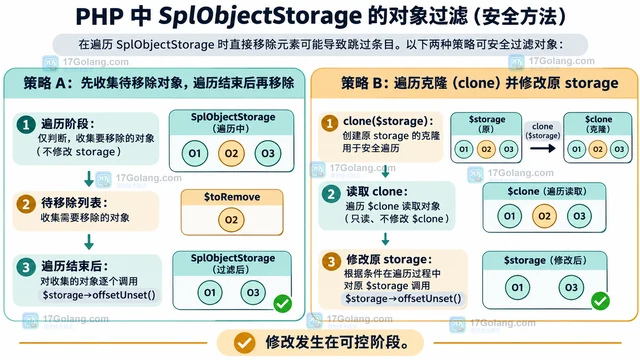
- PHP SplObjectStorage 遍历时移除当前对象为什么可能跳项
- 268浏览 收藏
-
- 文章 · php教程 | 10小时前 |
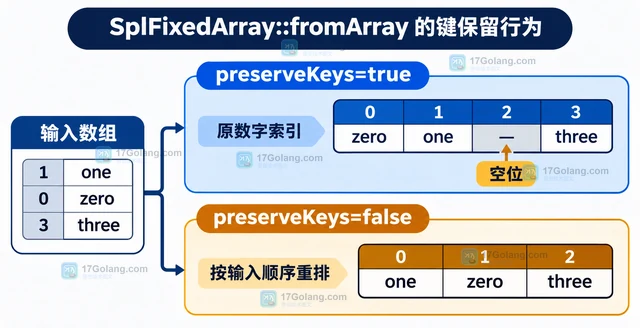
- PHP SplFixedArray.fromArray 怎样保留或重排原数组索引
- 459浏览 收藏
-
- 文章 · php教程 | 10小时前 |
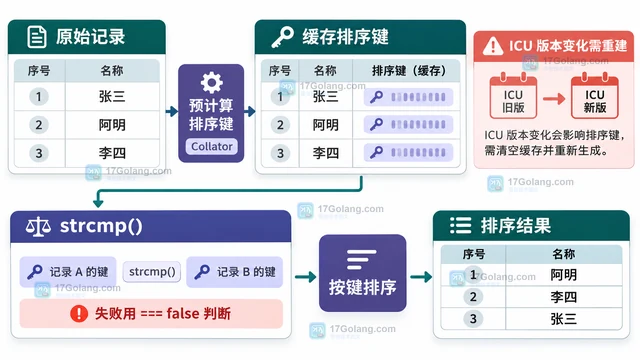
- PHP Collator 怎样生成可重复比较的排序键
- 187浏览 收藏
-
- 文章 · php教程 | 11小时前 | PHP · 字符串处理 · php unicode IntlBreakIterator IntlPartsIterator 单词提取
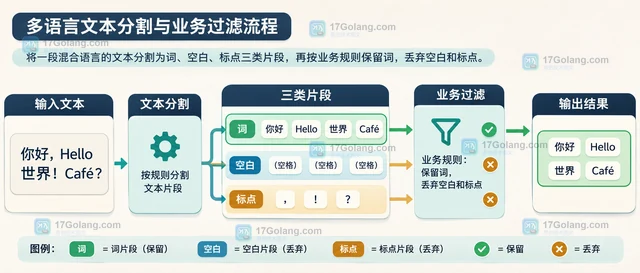
- PHP IntlBreakIterator 怎样跳过标点只提取单词
- 305浏览 收藏
-
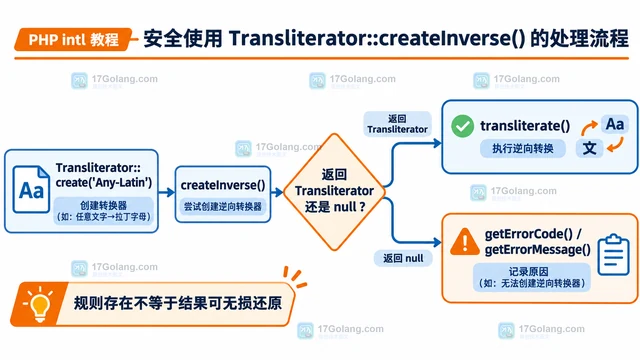
- 文章 · php教程 | 13小时前 |
- PHP Transliterator 怎样取得转换器的逆向规则
- 176浏览 收藏
-
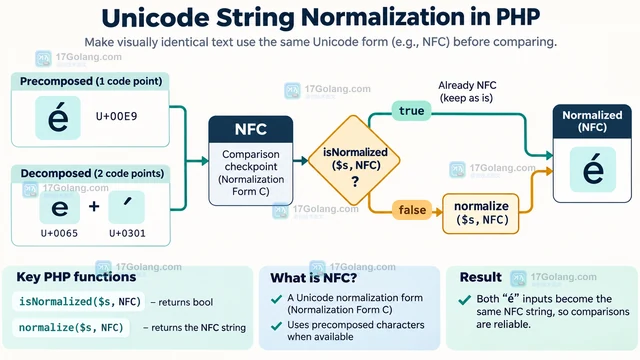
- 文章 · php教程 | 13小时前 |
- PHP Normalizer 怎样先判断字符串是否已经规范化
- 279浏览 收藏
-
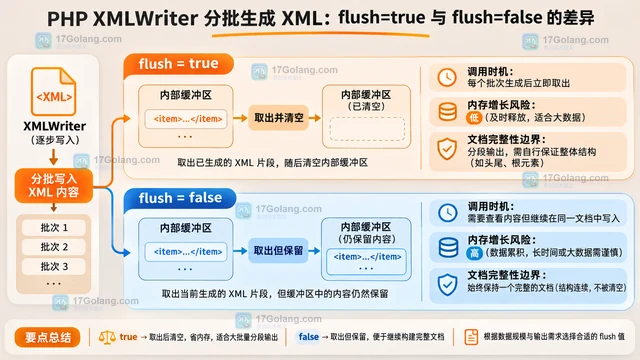
- 文章 · php教程 | 14小时前 |
- PHP XMLWriter 怎样分段取出内存缓冲区的内容
- 189浏览 收藏
-
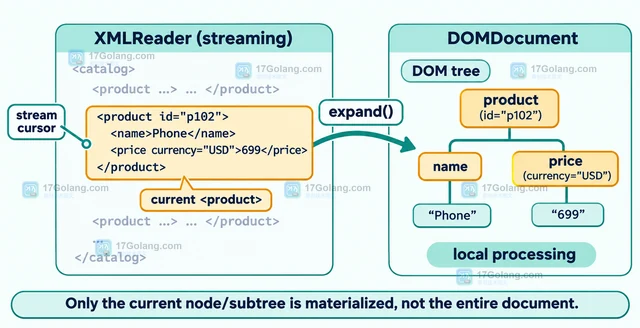
- 文章 · php教程 | 15小时前 |
- PHP XMLReader 怎样把当前子树交给 DOM 继续处理
- 293浏览 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 969次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 980次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 1088次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 1063次使用
-

- MMBench
- MMBench是由上海人工智能实验室等机构联合推出的多模态基准测试平台,提供细粒度能力评估、大规模数据集及VLMEvalKit工具。本文详细介绍其核心功能、安装使用方法及应用场景,助力开发者全面评估多模态模型性能。
- 903次使用
-
- PHP fgetcsv escape 参数显式设置与 RFC 4180 兼容处理
- 2026-10-26 501浏览
-
- PHP JSON_THROW_ON_ERROR 抛错后怎么保留原始字段位置
- 2026-09-09 501浏览
-
- PHP 8.5 array_last() 怎么处理空数组:从 null 结果到兼容旧版本的 Polyfill
- 2026-08-16 501浏览
-
- 宝塔配置Ruby环境:RVM+Nginx反代教程
- 2026-05-29 501浏览
-
- unset函数作用范围详解
- 2026-05-29 501浏览


