
Auth0 ID 令牌验证 - 如何确定所需的密钥
来源:stackoverflow
2024-03-02 11:00:26
0浏览
收藏
从现在开始,我们要努力学习啦!今天我给大家带来《Auth0 ID 令牌验证 - 如何确定所需的密钥》,感兴趣的朋友请继续看下去吧!下文中的内容我们主要会涉及到等等知识点,如果在阅读本文过程中有遇到不清楚的地方,欢迎留言呀!我们一起讨论,一起学习!
问题内容
我正在使用 auth0 为用户生成 jwt id 令牌。现在我想在我的 go 后端验证这个 id 令牌。我只想从此密钥中提取用户的身份,并检查它是否是由我的应用程序在 auth0 中创建的。
我正在使用带有 jwtauth 中间件的 chi 路由器。这是 jwx 的轻量级包装。
文档说我应该执行以下操作:
tokenauth = jwtauth.new("rs256", []byte("secret"), nil)
我尝试了一些“秘密”的东西,比如我的 auth0 应用程序的客户端秘密或签名证书。但它们似乎都不起作用。我仔细检查了我是否使用了正确的签名算法。
它总是导致 token 未经授权 。
    r.route("/users", func(r chi.router) {
        r.use(jwtauth.verifier(tokenauth))
        //r.use(jwtauth.authenticator)
        r.post("/info", usersservice.infohandler)
    })
在处理程序中,我尝试获取令牌:
    token, _, err := jwtauth.FromContext(r.Context())
    fmt.Println("token", token)
    fmt.Println("error", err)
正确答案
我现在创建了一个中间件来执行此操作。这非常简单,我认为没有必要使用 jwtauth 中间件。
最好的办法似乎是使用 JSON Web Key Set (JWKS)。它包含验证 jwt 的所有信息。
package auth0

import (
    "context"
    "fmt"
    "github.com/lestrrat-go/jwx/jwk"
    "github.com/lestrrat-go/jwx/jwt"
    log "github.com/sirupsen/logrus"
    "net/http"
)

var (
    ErrInvalidToken = fmt.Errorf("invalid token")
    ErrNoToken      = fmt.Errorf("no token found")
)

type middleware struct {
    keySet   jwk.Set
    audience string
    issuer   string
}

type AuthUser struct {
    ID    string `json:"id"`
    Email string `json:"email"`
}

type userKeyType string

const userKey = userKeyType("user")

type Middleware interface {
    AuthenticateUser(next http.Handler) http.Handler
}

var _ Middleware = &middleware{}

func NewMiddleware(issuer string, audience string) (middleware, error) {
    // TODO implement auto rotation/refresh
    keySet, err := jwk.Fetch(context.Background(), fmt.Sprintf("%s.well-known/jwks.json", issuer))
    if err != nil {
        return middleware{}, err
    }

    return middleware{
        keySet:   keySet,
        audience: audience,
        issuer:   issuer,
    }, nil

}

func (m *middleware) AuthenticateUser(next http.Handler) http.Handler {
    return http.HandlerFunc(func(w http.ResponseWriter, r *http.Request) {

        authHeader := r.Header.Get("Authorization")
        if authHeader == "" {
            log.Debug("no authorization header found")
            http.Error(w, ErrNoToken.Error(), http.StatusForbidden)
            return
        }
        bearerToken := authHeader[7:]
        if bearerToken == "" {
            log.Error("no bearer token found")
            http.Error(w, ErrNoToken.Error(), http.StatusForbidden)
            return
        }

        token, err := jwt.Parse([]byte(bearerToken), jwt.WithKeySet(m.keySet))
        if err != nil {
            log.Error("error parsing token")
            http.Error(w, ErrInvalidToken.Error(), http.StatusForbidden)
            return
        }

        if err := jwt.Validate(token,
            jwt.WithAudience(m.audience),
            jwt.WithIssuer(m.issuer)); err != nil {
            log.Error("error validating token")
            http.Error(w, ErrInvalidToken.Error(), http.StatusForbidden)
            return
        }

        emailValue, ok := token.Get("email")
        if !ok {
            log.Error("error no email found")
            http.Error(w, ErrInvalidToken.Error(), http.StatusForbidden)
            return
        }

        email, ok := emailValue.(string)
        if !ok {
            log.Error("error email not a string")
            http.Error(w, ErrInvalidToken.Error(), http.StatusForbidden)
            return
        }

        if token.Subject() == "" && email == "" {
            log.Error("error no subject or email found")
            http.Error(w, ErrInvalidToken.Error(), http.StatusForbidden)
            return
        }

        ctx := context.WithValue(r.Context(), userKey, AuthUser{
            ID:    token.Subject(),
            Email: email,
        })

        next.ServeHTTP(w, r.WithContext(ctx))
    })
}

func GetUserFromContext(ctx context.Context) (AuthUser, error) {
    user, ok := ctx.Value(userKey).(AuthUser)
    if !ok {
        return AuthUser{}, fmt.Errorf("could not get user from context")
    }
    return user, nil
}
今天带大家了解了的相关知识,希望对你有所帮助;关于Golang的技术知识我们会一点点深入介绍,欢迎大家关注golang学习网公众号,一起学习编程~
版本声明
本文转载于:stackoverflow 如有侵犯,请联系study_golang@163.com删除
 修改苹果设备的MAC地址文件
- 上一篇
- 修改苹果设备的MAC地址文件
- 下一篇
- 对两个映射进行迭代,保持输出顺序不变
查看更多
最新文章
-
- Golang · Go问答 | 2天前 | go · TypeSymlink Go archive/tar链接条目 Tar硬链接 Tar符号链接 Header.Linkname TypeLink
- Go archive/tar识别 Tar 硬链接与符号链接的排查指南
- 459浏览 收藏
-
- Golang · Go问答 | 2天前 |
- Go archive/tar读取 PAX 扩展头字段的兼容方法
- 487浏览 收藏
-
- Golang · Go问答 | 2天前 | go · Go archive/zip Go Zip重复条目 Go Writer.Create Go压缩包去重 Go Zip覆盖策略
- Go archive/zip写入 Zip 时处理重复条目的实现方法
- 435浏览 收藏
-
- Golang · Go问答 | 2天前 | 文件读取 · Go问答 · Go archive/zip File.Open OpenReader Zip读取
- Go archive/zip读取 Zip 文件并及时关闭的资源方案
- 175浏览 收藏
-
- Golang · Go问答 | 2天前 | go · Go archive/zip文件名校验 Go ZIP路径安全 Go压缩包目录穿越防护 Go ErrInsecurePath Go解压文件名检查
- Go archive/zip校验压缩包内文件名的安全边界
- 187浏览 收藏
-
- Golang · Go问答 | 2天前 | go · 数据安全 · 持久化 临时文件 原子替换 Go os.File
- Go os.File写入临时文件后原子替换的持久化方案
- 448浏览 收藏
-
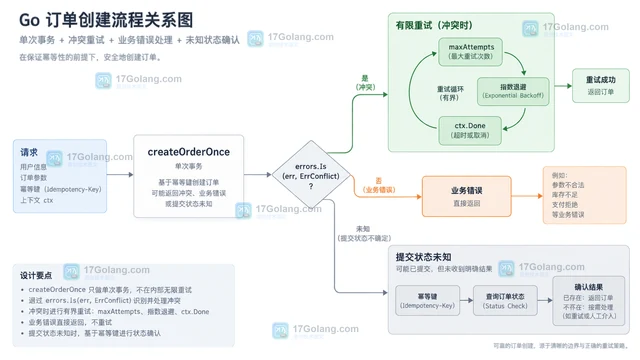
- Golang · Go问答 | 2天前 | 错误处理 · 事务 · database/sql · Go问答 · Go database/sql Tx Go事务重试 Go死锁处理 Go序列化冲突 database/sql错误分类
- Go database/sql Tx区分可重试冲突与业务错误的处理边界
- 218浏览 收藏
-
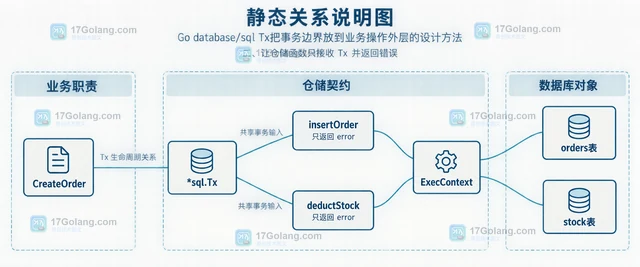
- Golang · Go问答 | 2天前 | go · database/sql · Go 事务 database/sql Tx
- Go database/sql Tx把事务边界放到业务操作外层的设计方法
- 215浏览 收藏
查看更多
课程推荐
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 485次学习
查看更多
AI推荐
-

- PubMedQA
- 深入了解PubMedQA生物医学问答数据集,涵盖其核心功能、使用方法及在临床决策、药物研发等场景的应用,助力提升NLP模型性能。
- 86次使用
-

- H2O EvalGPT
- H2O EvalGPT是H2O.ai推出的开源LLM评估平台,提供详细的大模型性能排行榜、行业特定基准测试及A/B测试功能,助您快速选择最适合项目的高性能大语言模型。
- 168次使用
-

- LMArena
- LMArena是加州大学伯克利分校推出的AI模型匿名评测平台。通过盲测投票机制,用户可对比不同大模型回答并生成实时排行榜,助力开发者优化模型及用户选择最佳AI工具。
- 109次使用
-

- HELM
- 深入了解斯坦福推出的HELM(Holistic Evaluation of Language Models)大模型评测体系。本文解析其核心功能、安装配置步骤及应用场景,涵盖准确性、公平性、鲁棒性等多维度指标,助力开发者全面优化语言模型性能。
- 85次使用
-

- CMMLU
- 深入了解CMMLU中文评估基准,涵盖67个学科主题,提供数据集下载、Zero-shot/Five-shot评估方法及排行榜,助力优化中文语言模型性能。
- 61次使用
查看更多
相关文章
-
- 用Nginx反向代理部署go写的网站。
- 2023-01-17 502浏览
-
- GoLand调式动态执行代码
- 2023-01-13 502浏览
-
- Go select 用 time.After 做超时有什么资源代价
- 2026-09-10 501浏览
-
- Go 取 range 变量地址为什么得到重复指针
- 2026-09-07 501浏览
-
- Go net.Conn 写入超时为何仍会卡住:SetWriteDeadline、部分写入与连接复用检查
- 2026-08-30 501浏览


